
VAULTYSCLAW, CONSIDÉREZ CHAQUE AGENT IA COMME UN EMPLOYÉ
Gouvernez et sécurisez votre système AI
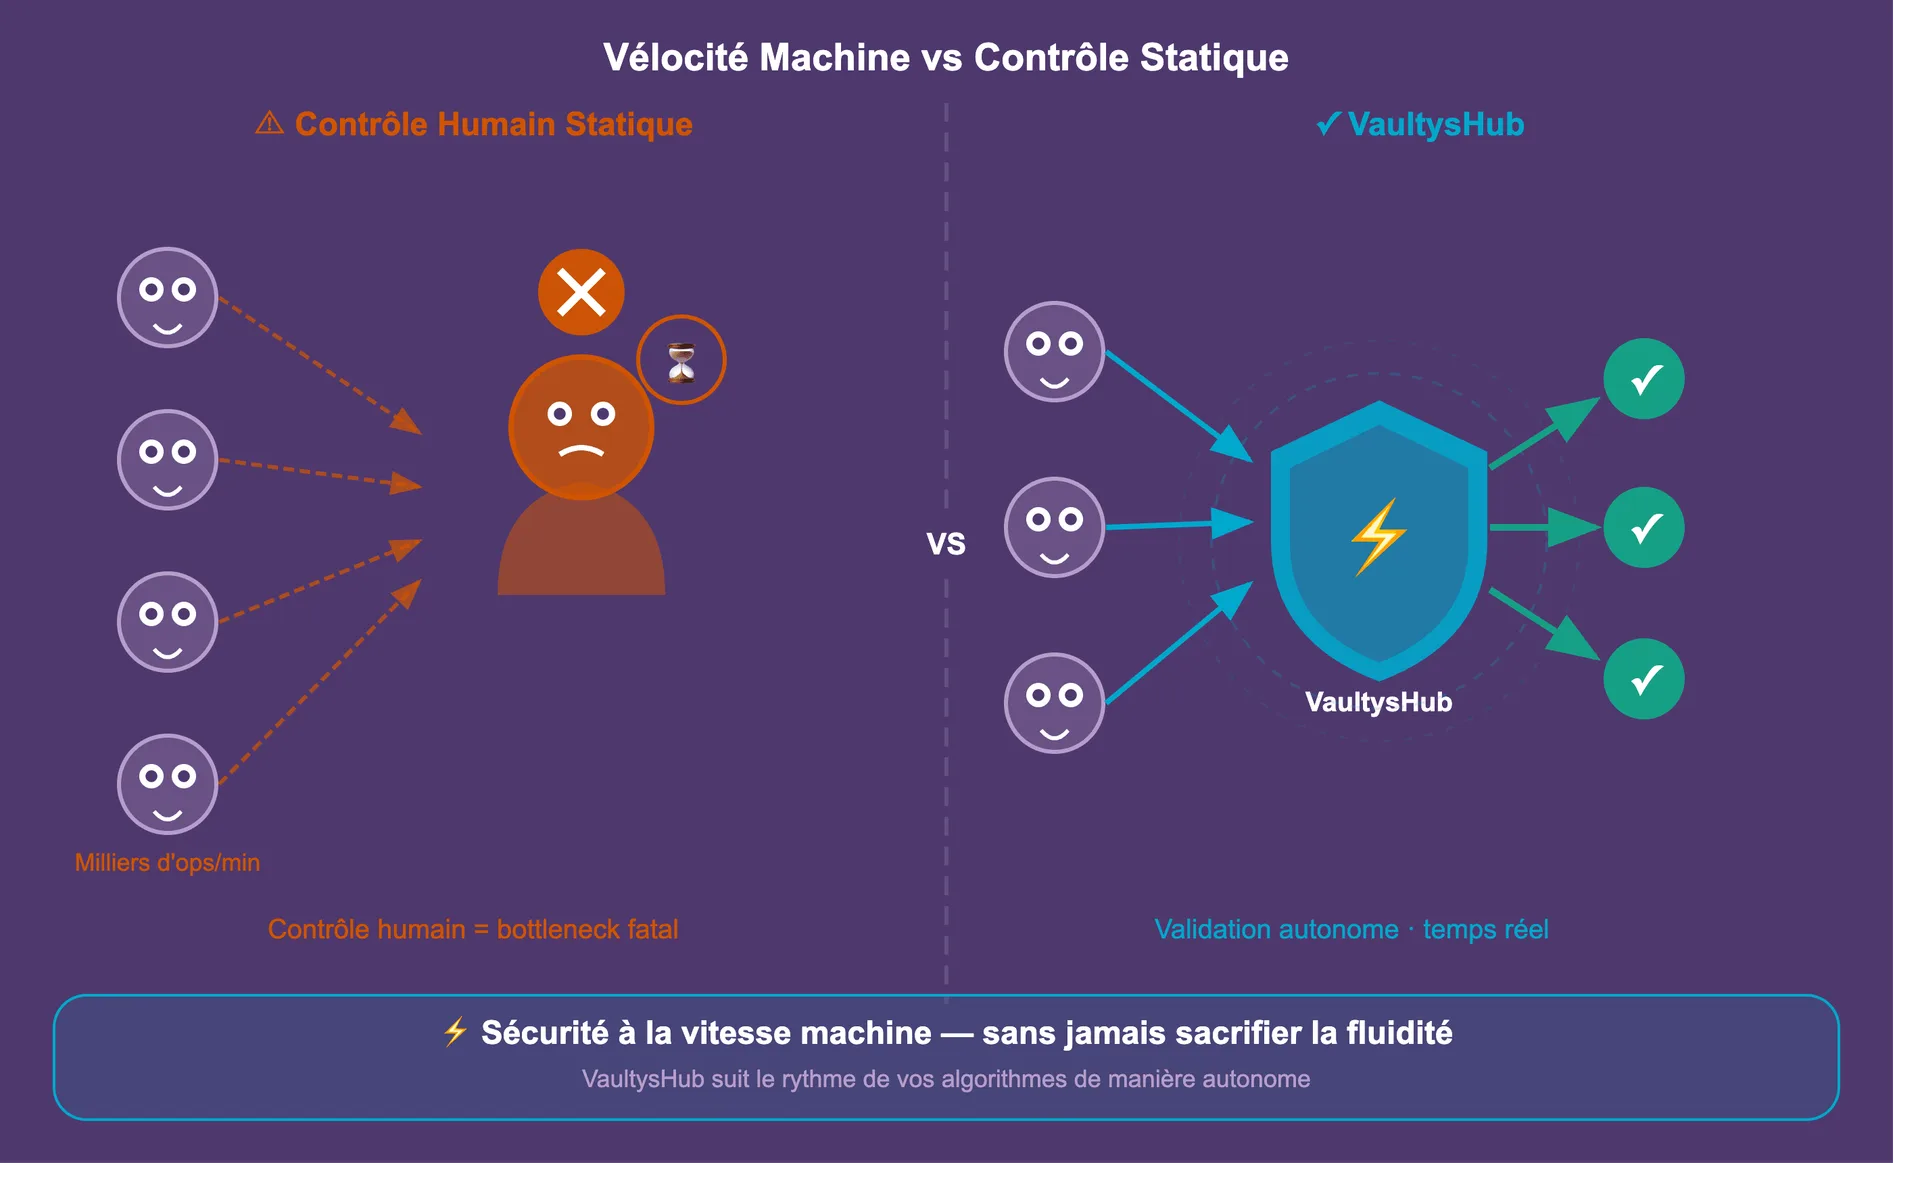
Vos agents IA exécutent des milliers d’opérations par minute, souvent hors de portée des contrôles d’accès traditionnels. Avec VaultysClaw, gardez le contrôle total sur votre flotte d’agents IA et sur vos données. Première plateforme d’authentification P2P et de surveillance dédiée à l’IA agentique, elle bloque les injections de prompts, élimine le Shadow AI et impose un Zero Trust absolu grâce à une identité machine auto-souveraine.
La Toile de l'Agentique
La liberté totale de connexion entre vos IA est votre plus grande vulnérabilité. Aujourd'hui, la plupart des entreprises ne peuvent pas répondre à ces trois questions vitales :
Où sont vos agents ? (L'inventaire de la Shadow AI).
À quoi peuvent-ils se connecter ? (Le périmètre de mouvement latéral).
Que peuvent-ils réellement faire ? (La granularité des permissions d'exécution).
Le login traditionnel n'est plus une frontière suffisante. Sans une identité d'exécution stricte, un agent IA compromis peut devenir une porte d'entrée dévastatrice pour votre infrastructure.
L'Immunité par la Décentralisation : Pourquoi Vaultys ?
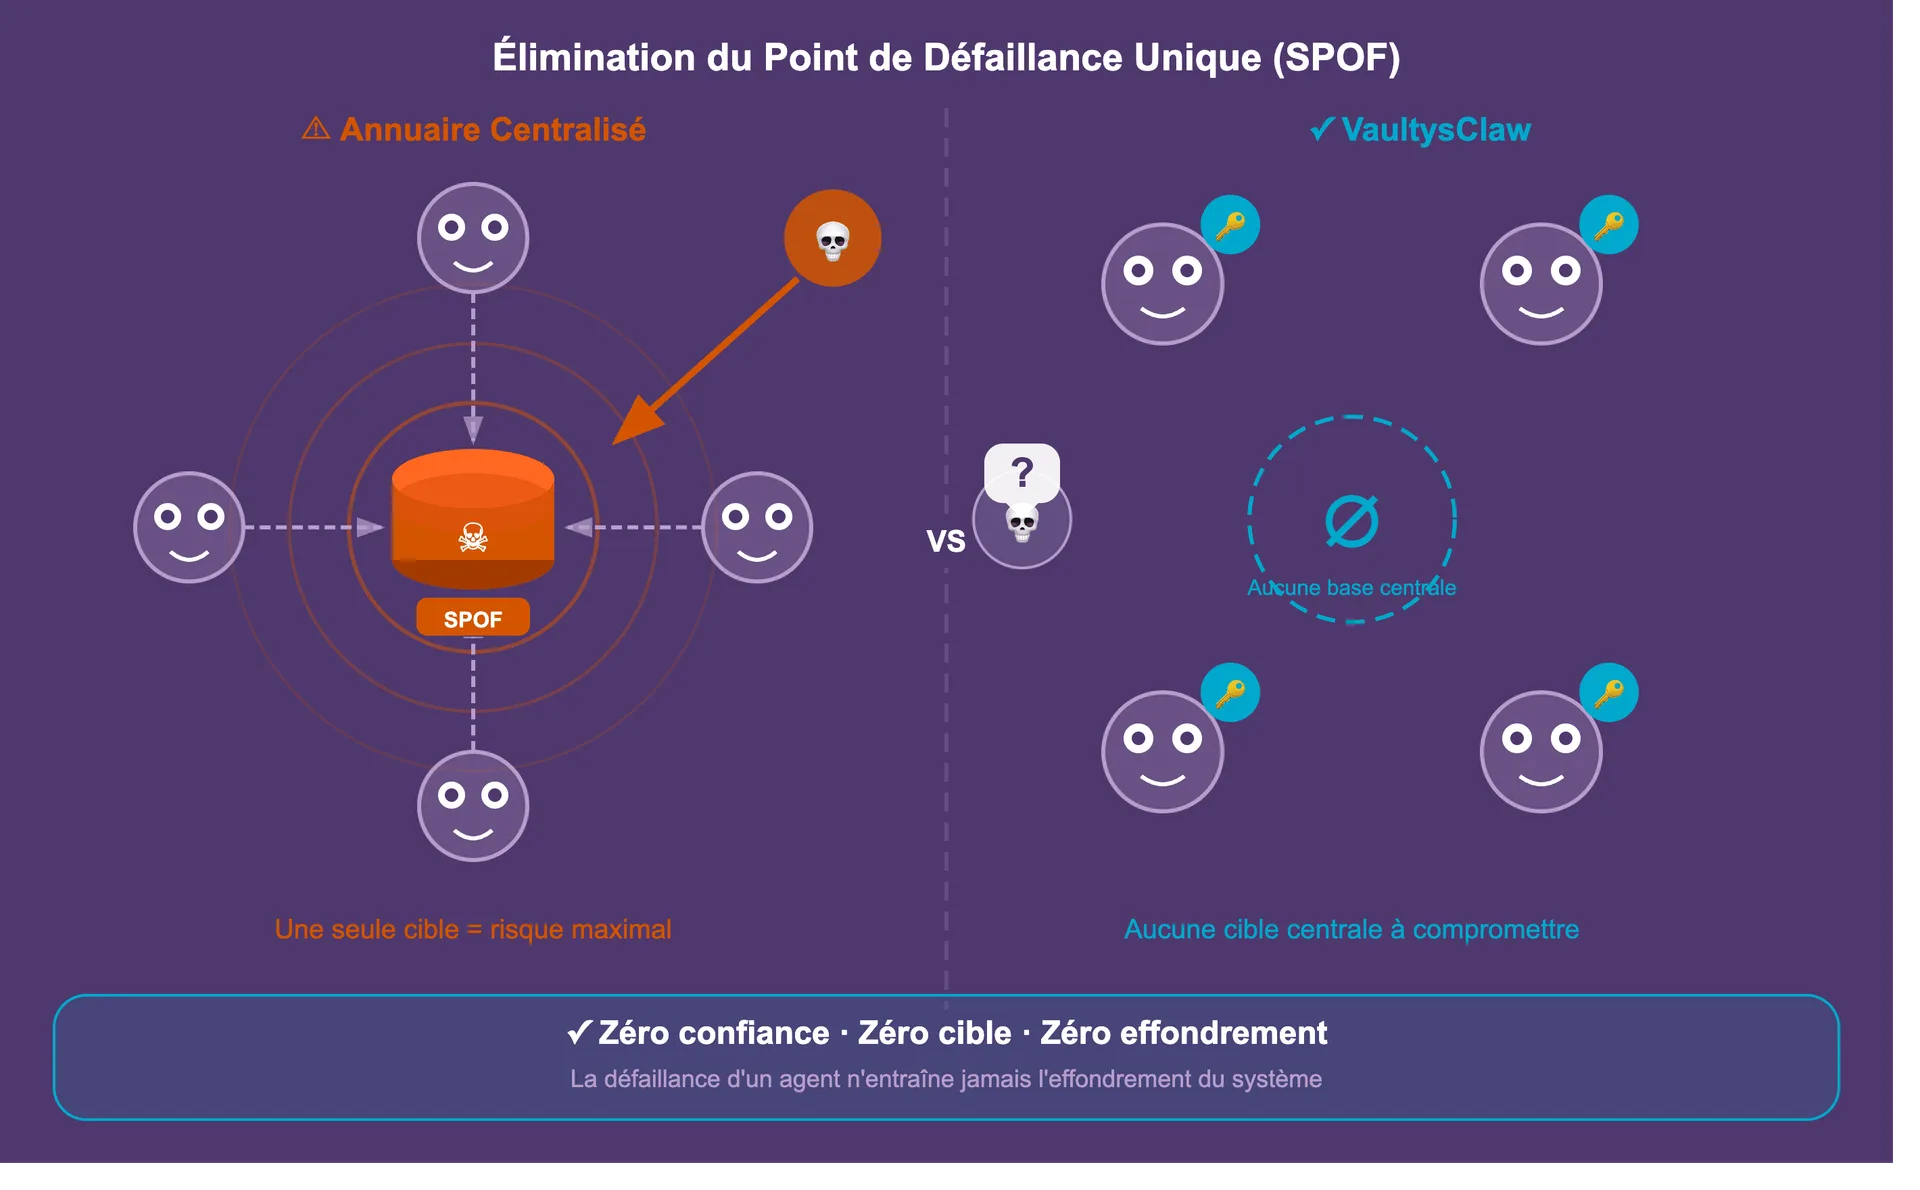
Élimination du Point de Défaillance Unique (SPOF)
LE PROBLÈME
Centraliser les identités de vos agents IA dans un annuaire unique (type Microsoft ou Okta) crée une cible de très haute valeur pour les assaillants.
LA RÉPONSE VAULTYS
La réponse Vaultys : Nous éliminons la cible. En décentralisant l’authentification, il n'y a plus de base de données d'identifiants à compromettre pour un attaquant.
LE BÉNÉFICE
Une infrastructure invisible, réellement « Zéro confiance », où la défaillance d'un point n'entraîne jamais l'effondrement du système.
Pourquoi le modèle centralisé échoue face à l'IA
Les architectures de confiance traditionnelles, fondées sur des annuaires centralisés, sont aujourd'hui structurellement obsolètes face à des agents IA capables d'exécuter des milliers d'opérations par seconde. Centraliser l'ensemble de vos accès dans un annuaire unique crée un point de défaillance unique (SPOF) et une cible de grande valeur pour des attaques latérales dévastatrices.
Fonctionnalités Clés : VaultysClaw
Identité Auto-Souveraine pour Agents
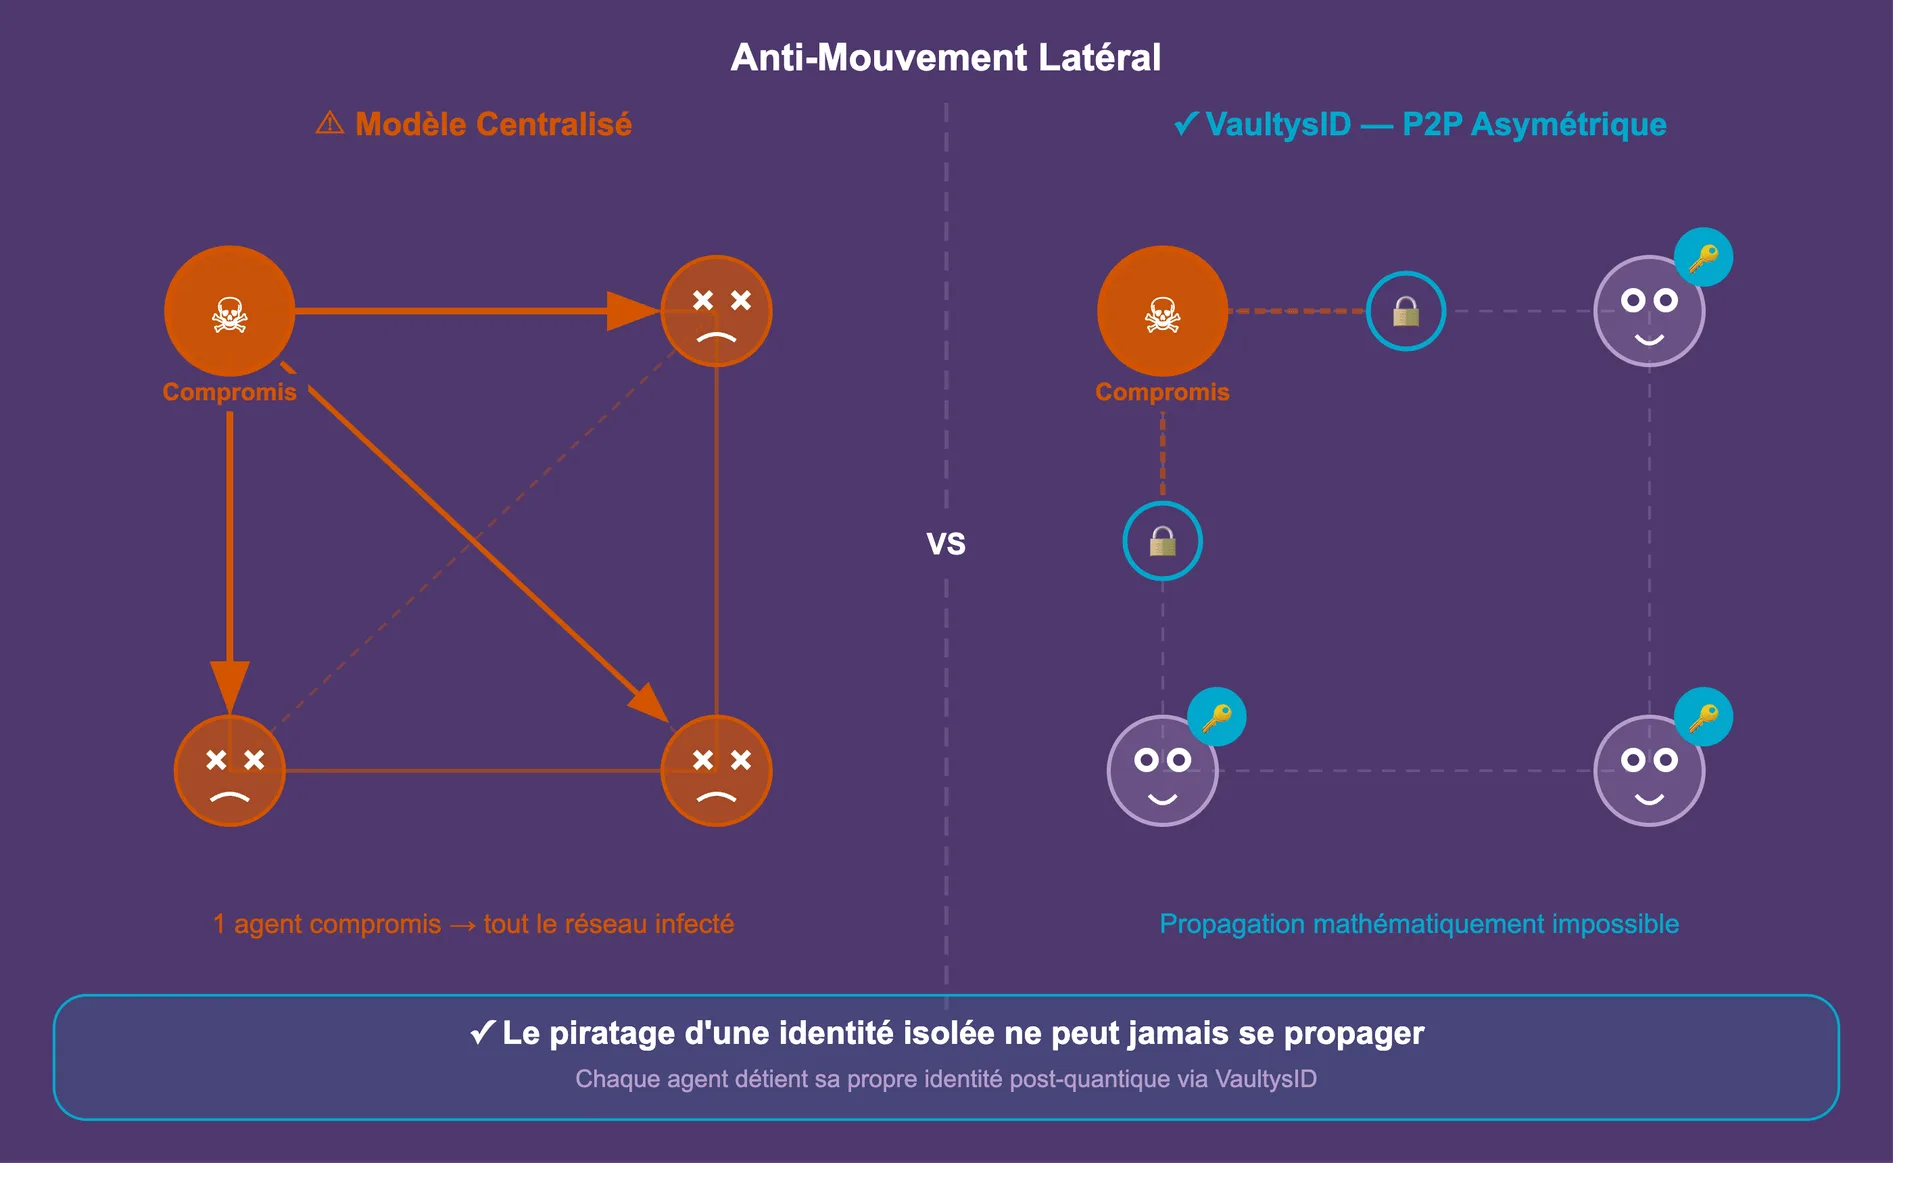
Assignez une identité propre et cryptographique à chaque agent logiciel. L'identité reste la propriété de l'organisation, rendant le vol de masse impossible.
Protocoles A2A & M2M
Utilisez des protocoles de communication dédiés (Agent Communication Protocol) pour sécuriser les workflows complexes entre agents sans passer par un serveur central.
Journal d'Audit Immuable
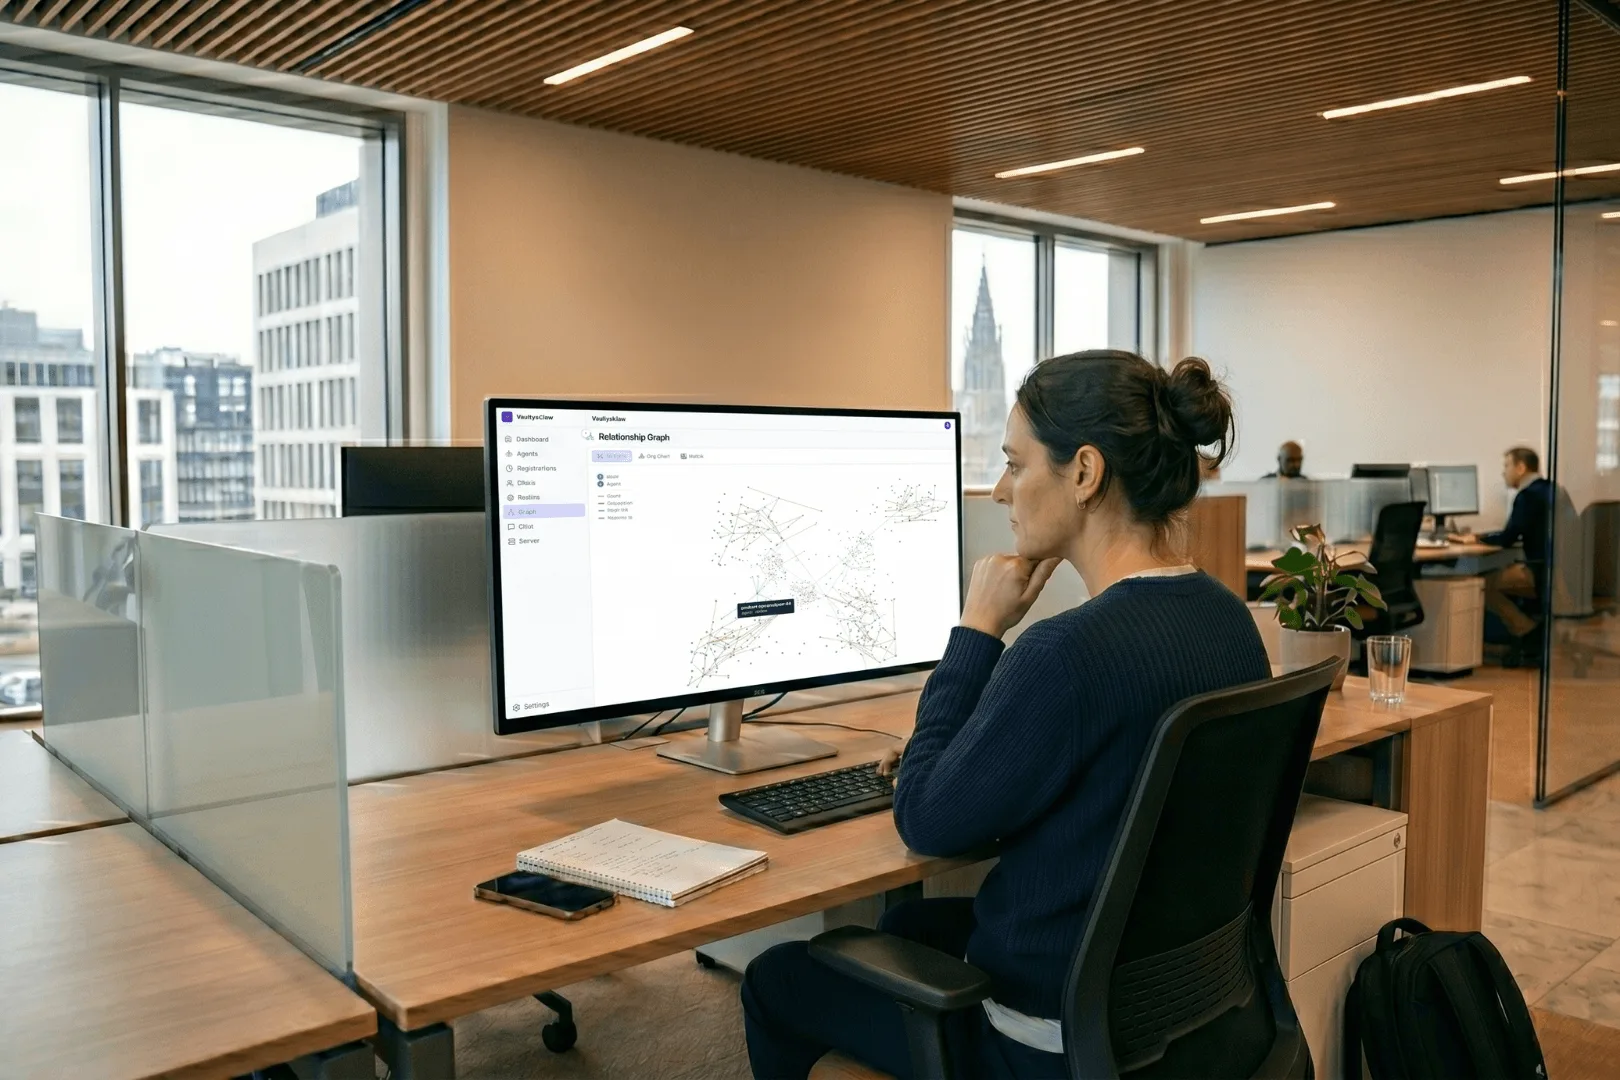
Chaque instruction et décision prise par un agent est enregistrée dans un log infalsifiable. Garantissez une traçabilité totale pour la gouvernance et la conformité.
Révocation Universelle (Kill-Switch)
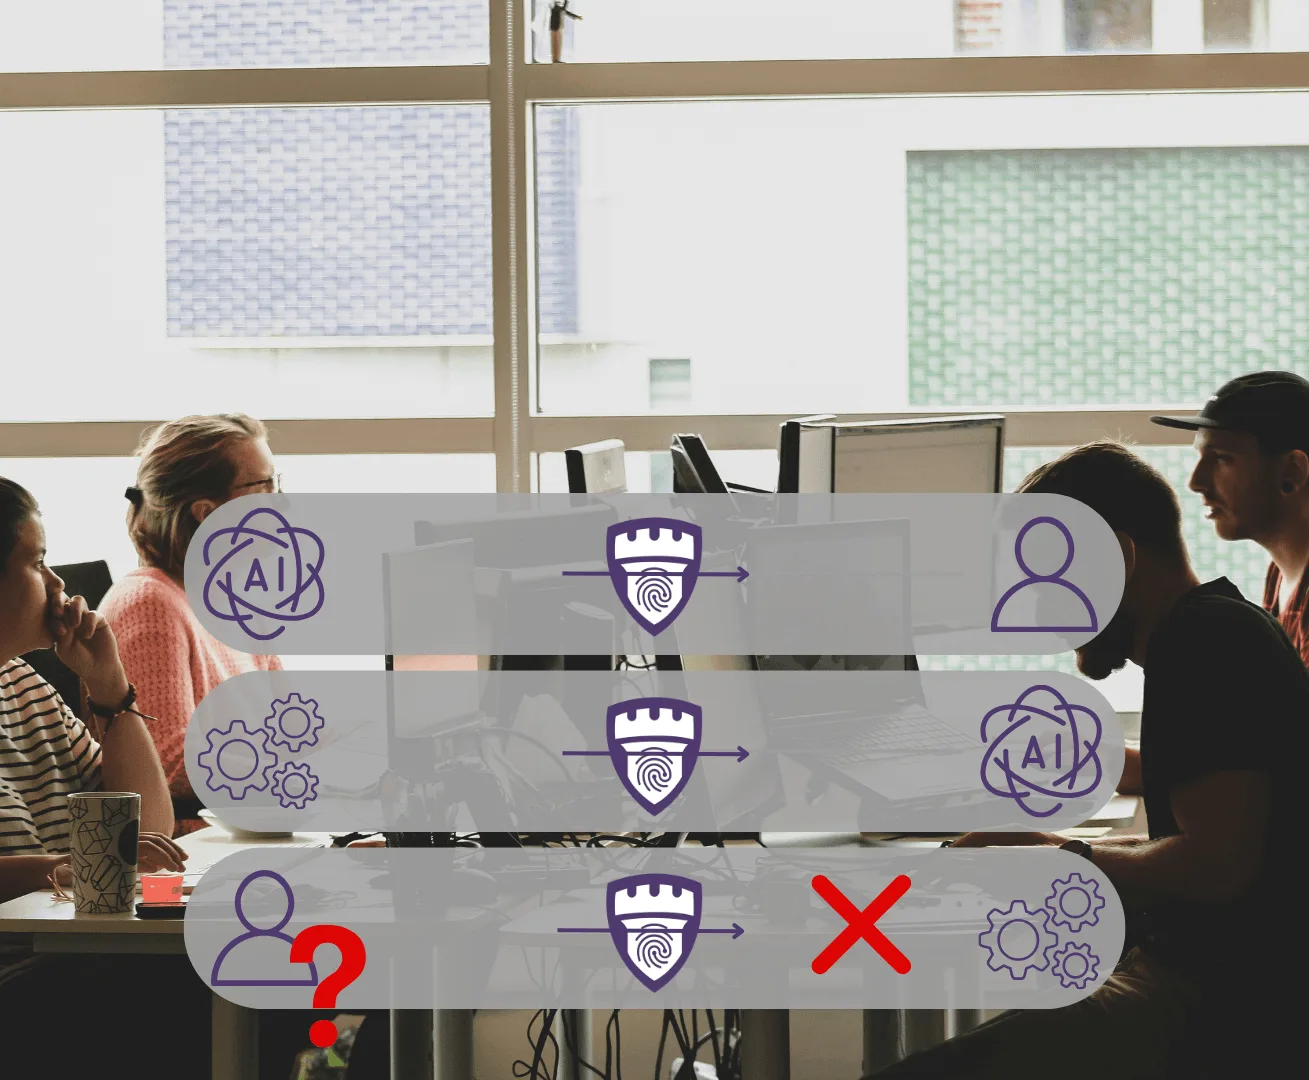
En cas d'hallucination ou de comportement déviant, le contrôleur Vaultys coupe instantanément l'accès de l'agent aux ressources critiques.
Anti-Propagation & Mouvement Latéral
La décentralisation force les attaquants à compromettre chaque agent individuellement, brisant toute possibilité de rebond ou de propagation dans le SI.
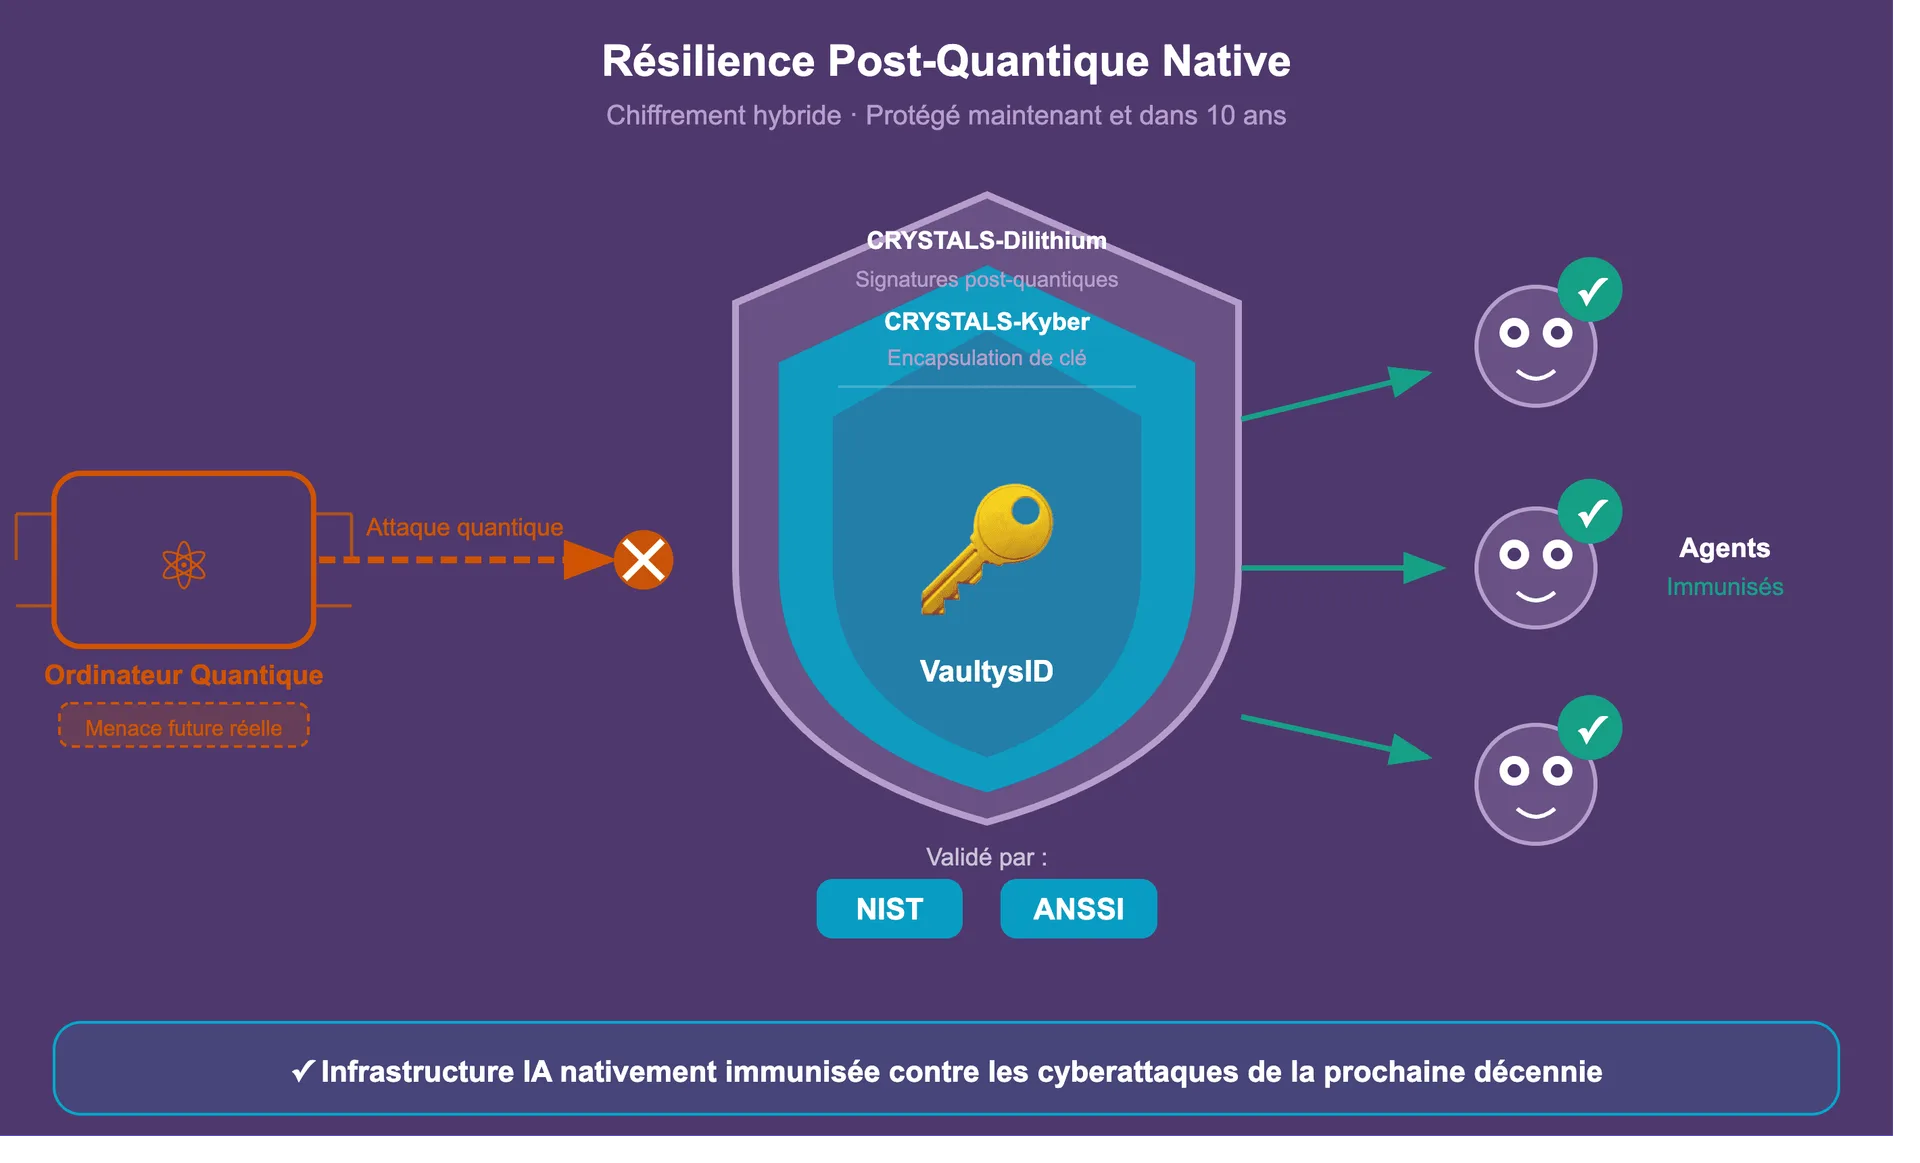
Résilience Post-Quantique Native
Une architecture hybride PQC (Post-Quantum Cryptography) conçue dès le départ, et non ajoutée après coup, pour protéger vos secrets contre les futurs ordinateurs quantiques.
Orchestration Souveraine Européenne
Une infrastructure 100% européenne, sans dépendance vis-à-vis des hyperscalers américains et chinois, ni des monopoles de certification étrangers.
Orchestration par Contrôleur Zéro-Trust
Chaque agent est piloté par un contrôleur possédant sa propre identité Vaultys. Ce module orchestre les flux, communique avec les API et vérifie les droits d'accès en temps réel selon la politique de sécurité définie par l'entreprise.
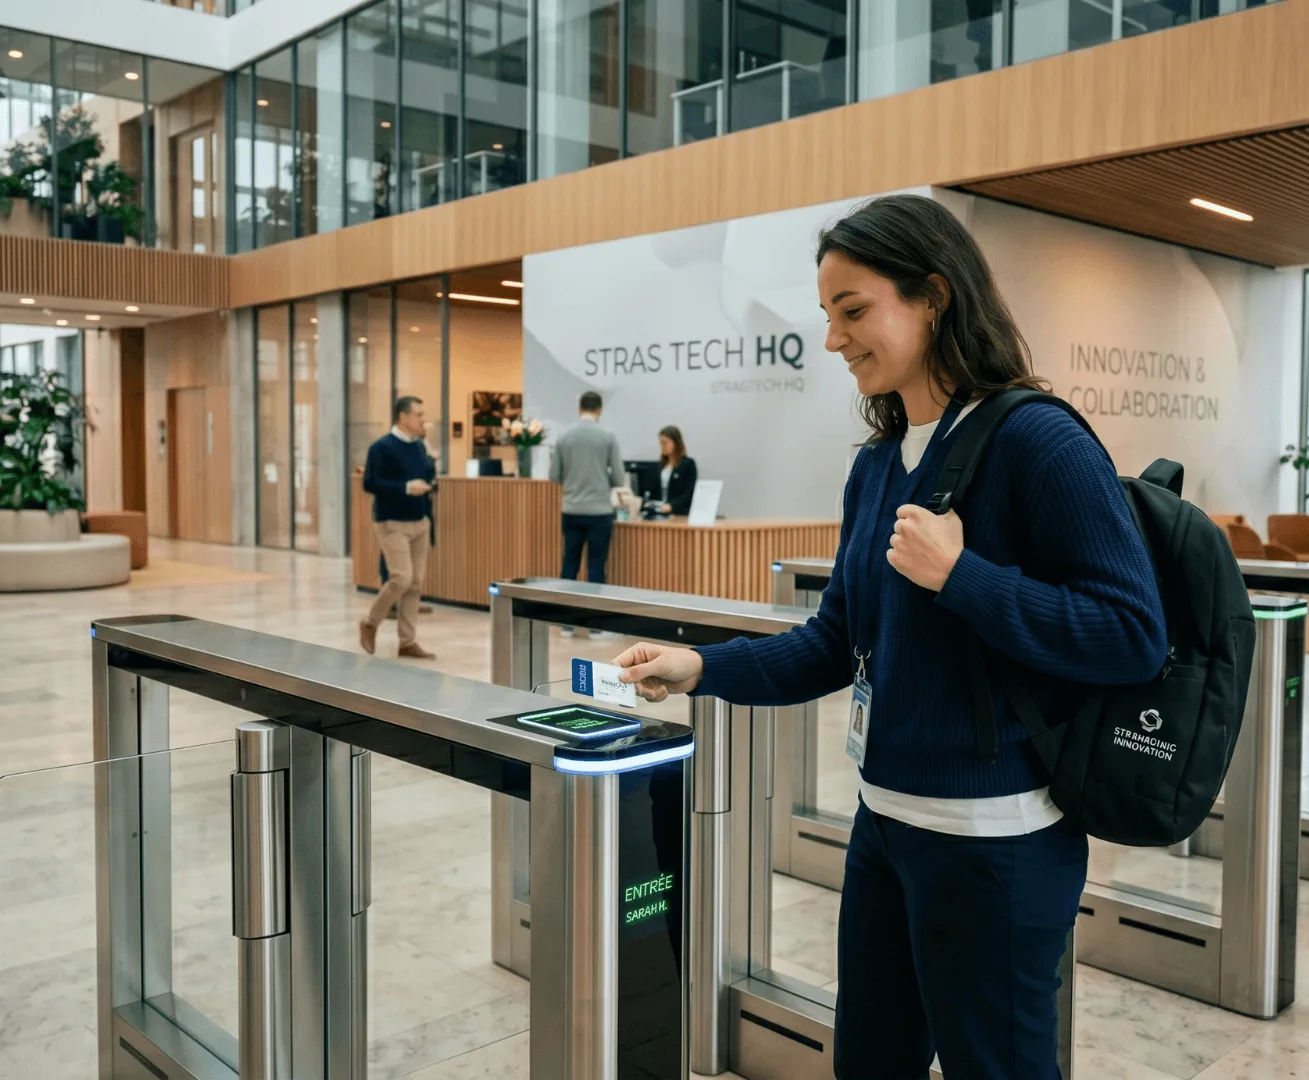
Responsabilité Cryptographique (Agentic-Native)
Vaultys propose la seule infrastructure d’identité décentralisée (DPKI) conçue nativement pour l'IA autonome. Chaque instruction d'un agent est signée et vérifiée cryptographiquement, garantissant une imputabilité totale et empêchant toute usurpation par un acteur malveillant.
Une opportunité de marché sans précédent
5 Milliards d'Agents
L'Explosion de la Vitesse Machine
D'ici 2030, on estime que 5 milliards d'agents IA seront en circulation à travers le globe. Plus que les utilisateurs humains connectés… Cette prolifération suit une courbe de croissance annuelle (CAGR) phénoménale de 45 %. Face à cette accélération, les systèmes de sécurité traditionnels deviennent le goulot d'étranglement de l'innovation.
3,5 Milliards à Sécuriser
Le "Gap" de Sécurité Critique
Sur ces 5 milliards d'agents, 3,5 milliards nécessiteront impérativement une identité sécurisée pour opérer. Aujourd'hui, les infrastructures ont été créées uniquement pour sécuriser les accès humains aux systèmes. Vaultys comble ce vide stratégique en créant le premier standard cryptographique conçu nativement pour sécuriser les accès agentiques à ces mêmes systèmes.
35 Milliards de Dollars
Un Nouveau Géant du B2B
Un Nouveau Géant du B2B
Le marché de la sécurisation des agents IA est estimé entre 30 et 40 milliards de dollars d'ici 2030. Avec un coût annuel moyen par agent allant de 3 $ pour l'IoT à 50 $ pour l'entreprise, Vaultys se positionne en leader européen sur un segment à très haute valeur ajoutée.
À qui s'adresse VaultysClaw ?
Gouvernance et Visibilité
Reprenez le contrôle sur la « Shadow AI » qui opère déjà dans votre réseau sans supervision. Déployez une orchestration Zero-Trust native pour vos agents autonomes, garantissant que chaque action machine est authentifiée, gouvernée et tracée.
Souveraineté et Résilience
Sécurisez votre capital intellectuel et votre souveraineté économique face à l'émergence des agents IA et à la menace post-quantique. Mettez-vous en conformité avec les réglementations (AI Act, NIS2) tout en assurant une résilience totale grâce à une architecture décentralisée sans point de défaillance unique.
Performance et Sécurité native
Intégrez la sécurité au cœur de vos workflows A2A (Agent-to-Agent) et M2M (Machine-to-Machine) grâce à un standard cryptographique conçu nativement pour l'IA. Déployez des agents capables de collaborer de manière autonome via des protocoles sécurisés (MCP, ACP) sans compromis sur la vélocité.
Explorez l’écosystème Vaultys
Prolongez votre sécurité avec nos solutions complémentaires.
VaultysID
Le moteur de l'identité souveraine
L’atome de confiance qui alimente vos agents IA. Téléchargez votre portefeuille d'identifiants décentralisés pour garantir une immunité post-quantique à chaque entité de votre réseau.
VaultysHub
La tour de contrôle universelle
Étendez la sécurité décentralisée au-delà de l'IA. Sécurisez l'accès de vos collaborateurs et de vos infrastructures dans une sphère Zero-Trust unique, fluide et inviolable.
VaultysConnect
Le SDK open source
Intégrez l'identité VaultysID et l'authentification P2P directement dans vos propres applications, sans reconstruire votre infrastructure d'authentification.