
NOTRE MISSION
Redonner aux organisations le contrôle de leurs identités numériques.
La souveraineté numérique ne se résume pas à l’endroit où sont hébergées vos données. Elle commence par une question plus simple : qui contrôle réellement vos accès ?
Avec Vaultys, les identités ne dépendent plus d’un point central fragile. Chaque utilisateur, machine ou agent peut prouver qui il est, sans mot de passe, sans annuaire unique à compromettre et sans abandonner le contrôle à une infrastructure étrangère.
La dépendance numérique commence souvent par l’identité.
Chaque entreprise utilise aujourd’hui des dizaines d’applications, de comptes, de services cloud, d’outils collaboratifs et bientôt d’agents IA capables d’agir seuls.
Mais derrière cette complexité, une question reste rarement posée : qui détient vraiment la clé de vos accès ?
Quand toutes les identités reposent sur un annuaire central ou sur un fournisseur unique, la sécurité devient dépendante d’un point critique. Si ce point est compromis, indisponible, mal configuré ou soumis à des contraintes extérieures, toute l’organisation peut être exposée.
La souveraineté commence donc ici : reprendre le contrôle des identités avant même de parler de données.
Ce que la souveraineté veut dire chez Vaultys
Contrôle
Vos identités, vos accès et vos preuves d’authentification doivent rester sous votre maîtrise.
Vaultys permet aux organisations de garder le contrôle sur qui accède à quoi, avec quel niveau de confiance, et dans quel contexte.
Indépendance
La sécurité ne doit pas dépendre d’un fournisseur central unique.
L’approche décentralisée de Vaultys réduit la dépendance aux architectures centralisées et limite les points de défaillance critiques.
Transparence
Une technologie souveraine doit pouvoir être comprise, auditée et vérifiée.
Vaultys s’appuie sur une logique ouverte, auditable et orientée preuve, pour que la confiance ne repose pas uniquement sur une promesse.
Ne plus protéger une cible centrale. Supprimer la cible.
Les modèles traditionnels concentrent les identités, les accès et les secrets dans des systèmes centraux. Cette approche simplifie parfois l’administration, mais elle crée aussi une cible de très haute valeur pour les attaquants.
Vaultys propose une autre logique : distribuer la confiance.
Grâce à VaultysID, chaque identité peut porter sa propre preuve cryptographique. VaultysHub permet ensuite d’orchestrer les accès, les applications, les privilèges et les usages sans revenir à une dépendance totale à un annuaire central.
6 piliers pour une souveraineté exploitable.
Identité décentralisée
Chaque utilisateur, machine ou agent peut disposer d’une identité vérifiable, sans dépendre uniquement d’un répertoire central.
Passwordless
La suppression du mot de passe réduit l’exposition au phishing, au partage d’identifiants et aux accès compromis.
Open source & auditabilité
La confiance doit pouvoir être vérifiée. Une technologie sensible ne doit pas fonctionner comme une boîte noire.
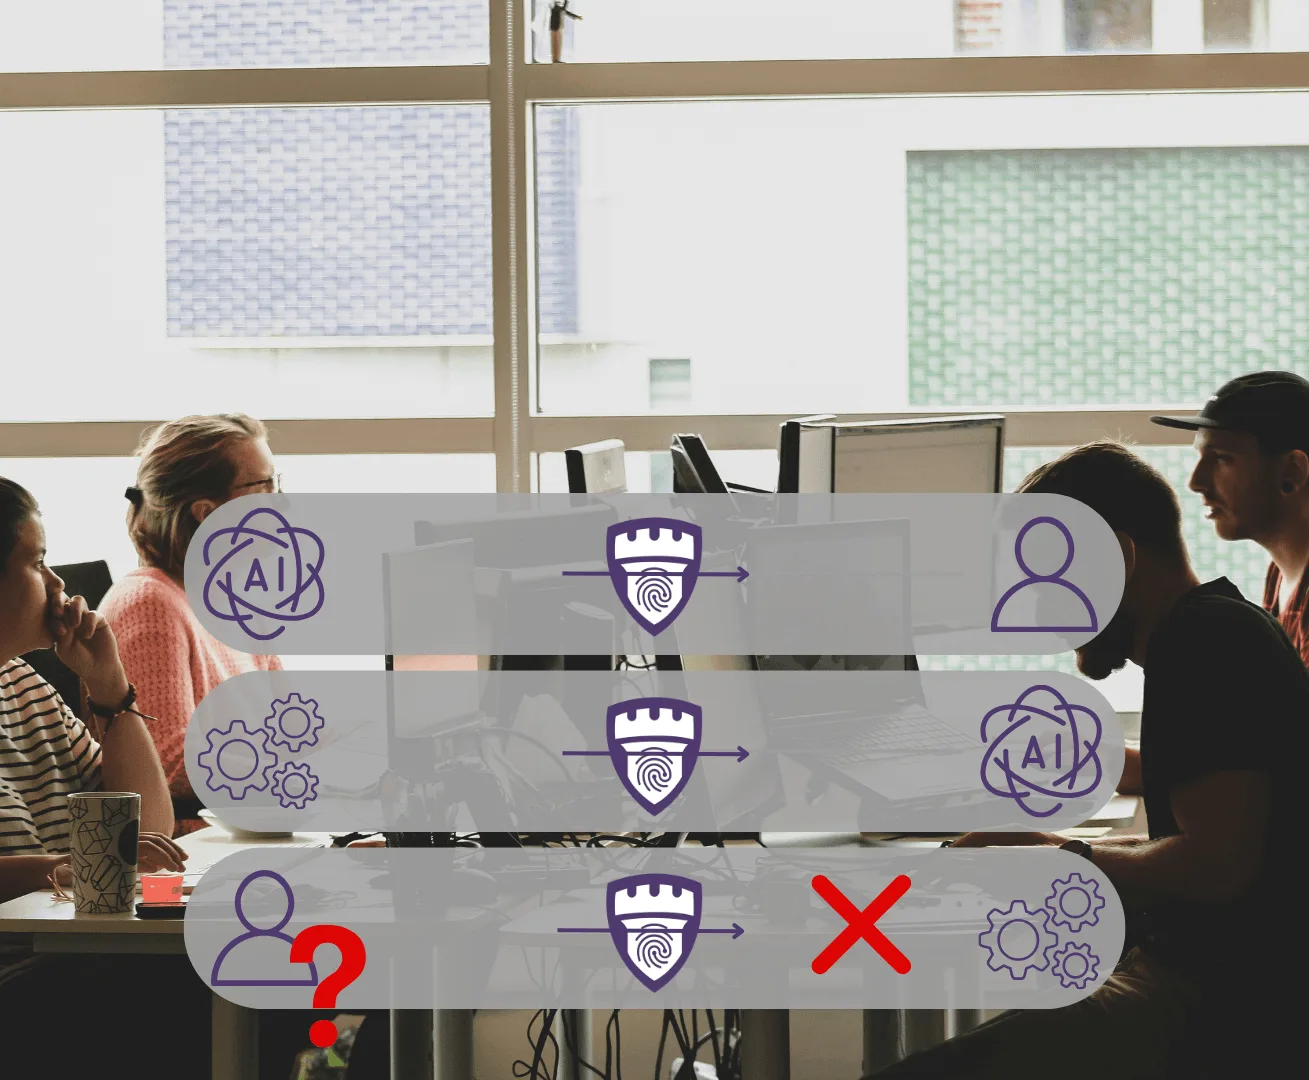
Contrôle des accès
Les organisations doivent savoir qui accède à quoi, avec quel niveau d’autorisation, et dans quel contexte.
Souveraineté opérationnelle
VaultysHub permet de piloter les applications, le Shadow IT, les droits, les privilèges et les preuves de conformité depuis une interface exploitable.
Résilience post-quantique
La souveraineté doit aussi anticiper les menaces futures. Vaultys prépare les identités et les accès à résister aux évolutions cryptographiques de demain.
La souveraineté doit aussi anticiper les menaces futures. Vaultys prépare les identités et les accès à résister aux évolutions cryptographiques de demain.
Les identités deviennent le nouveau territoire stratégique.
Les entreprises n’ont jamais eu autant d’identités à contrôler : collaborateurs, prestataires, administrateurs, applications, API, machines, agents IA.
En parallèle, les attaques deviennent plus rapides, plus automatisées et plus difficiles à contenir. Dans ce contexte, continuer à tout concentrer dans une seule architecture d’identité revient à créer un point de dépendance majeur.
La souveraineté n’est donc pas un sujet abstrait. C’est une condition de résilience.
Concrètement, reprendre le contrôle signifie
Savoir qui accède à quoi
Une vision claire des utilisateurs, applications, services et agents connectés.
Réduire les accès invisibles
Détection du Shadow IT, comptes orphelins et usages non maîtrisés.
Supprimer le mot de passe comme point faible
Authentification passwordless via VaultysID, passkeys, biométrie ou clés FIDO2.
Décentraliser la confiance
Des identités capables de se vérifier directement, sans dépendre d’un point central unique.
Produire des preuves
Des rapports exploitables pour les audits, la conformité et les revues de sécurité.
La souveraineté ne doit plus être une promesse. Elle doit devenir une architecture
"La confiance numérique ne peut plus dépendre d’un point central unique. Chez Vaultys, nous construisons une approche où chaque identité peut être vérifiée, chaque accès peut être maîtrisé, et chaque organisation peut reprendre le contrôle de sa sécurité.
Notre mission est simple : rendre l’authentification plus sûre, plus souveraine et plus naturelle à utiliser, sans mot de passe, sans dépendance fragile, et sans compromis sur l’expérience."
François-Xavier Thoorens
Co-fondateur & CEO de Vaultys
Une mission portée par trois solutions.
produits
VaultysHub
Reprendre le contrôle des accès.
Centralisez les applications, détectez le Shadow IT, automatisez les entrées et sorties, et produisez des preuves exploitables.
VaultysID
Porter l’identité souveraine.
Attribuez à chaque utilisateur, machine ou service une identité décentralisée, vérifiable et passwordless.
VaultysClaw
Encadrer les agents autonomes.
La première plateforme d'authentification P2P dédiée à l'IA agentique. Donnez une identité cryptographique à chaque agent, bloquez le Shadow AI, tracez chaque action et coupez l'accès en un clic (kill-switch).