
VaultysHub : la nouvelle plateforme IAM pour reprendre le contrôle de vos identités et de vos accès
Le nom change. L’offre se structure. La sécurité se renforce.
SmartLink devient VaultysHub.
Oui, il s’agit d’un changement de nom. Mais ce nouveau nom accompagne surtout une transformation plus profonde : celle d’un produit devenu, au fil des évolutions, une plateforme complète de gestion des identités, des accès et de la sécurité.
SmartLink réunissait déjà de nombreuses fonctionnalités : authentification, gestion des mots de passe, gouvernance des accès, provisioning, visibilité sur le Shadow IT, conformité et traçabilité. Cette richesse était une force, mais elle rendait progressivement l’offre plus difficile à lire.
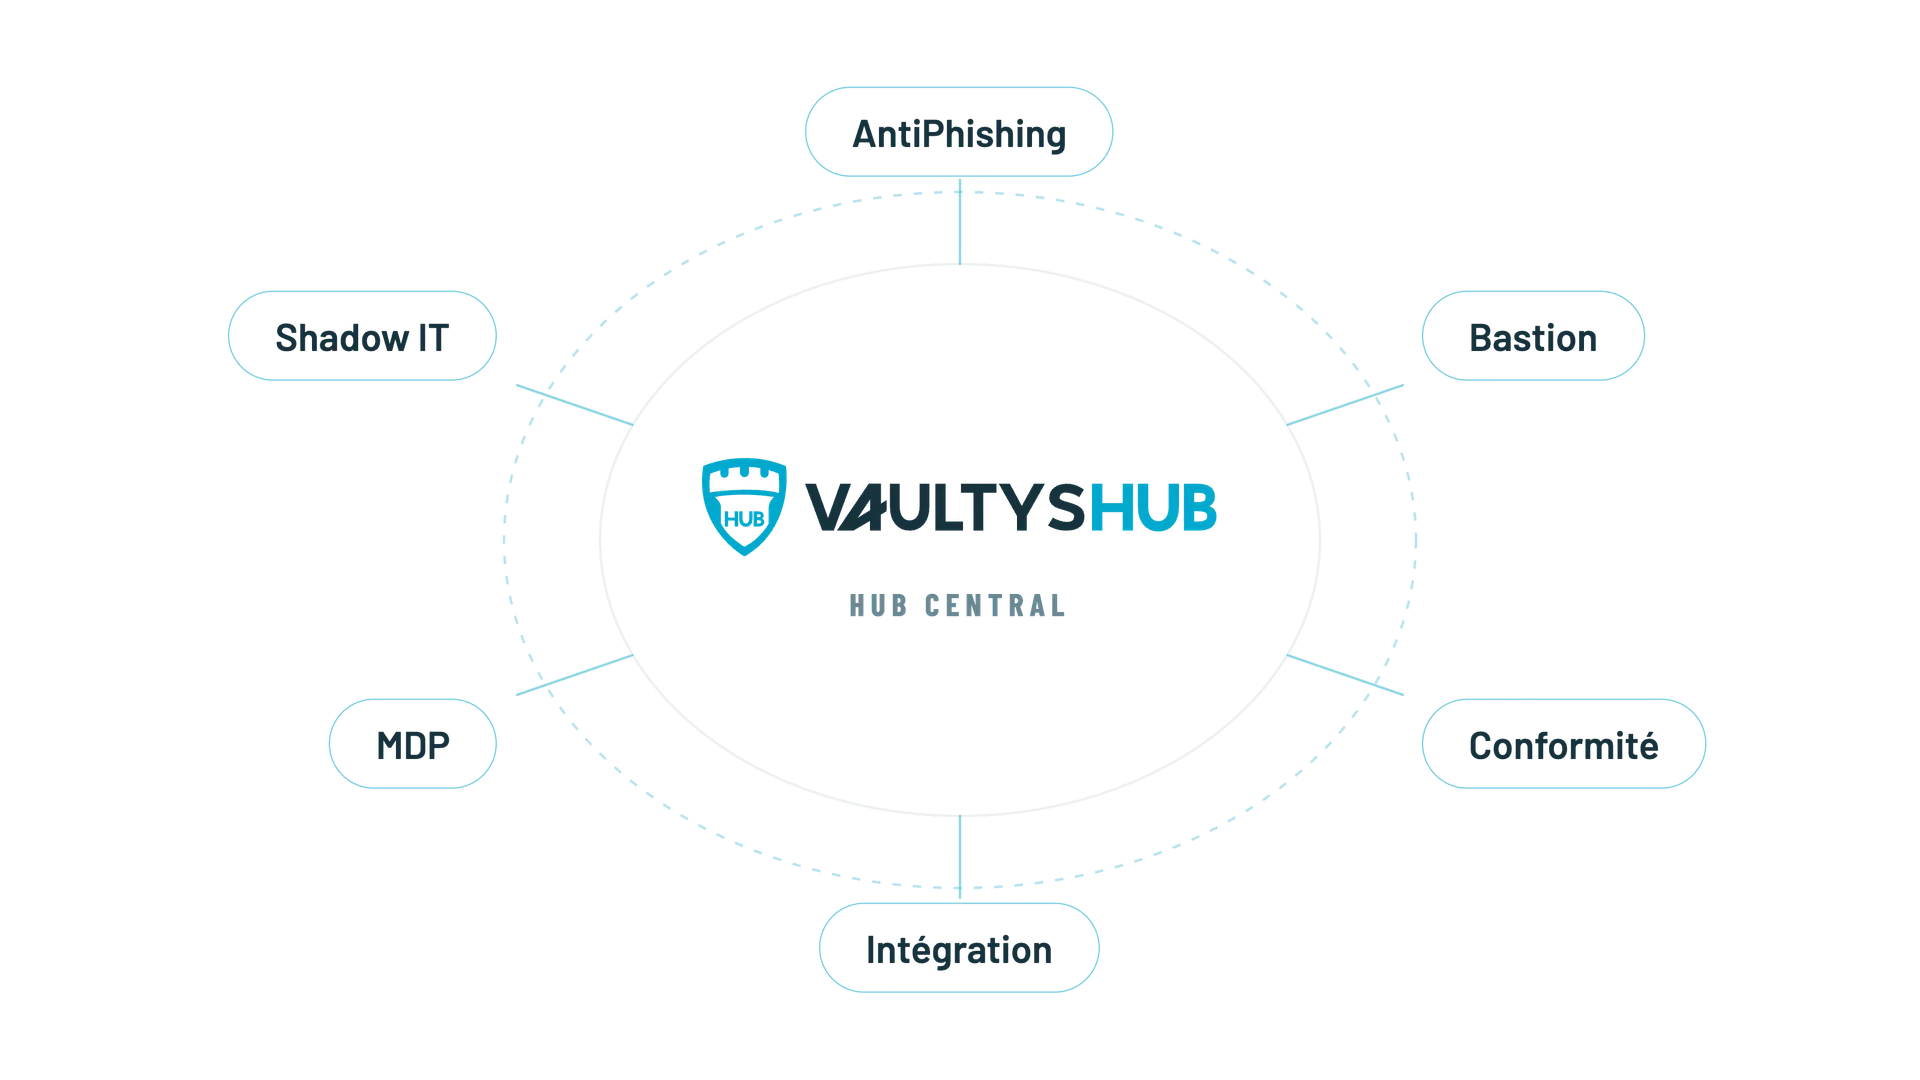
Avec VaultysHub, nous avons choisi de clarifier cette proposition autour d’un Hub central et de six modules spécialisés. Nous en avons également profité pour renforcer l’architecture de sécurité : réduction des points uniques de compromission, protection contre le vol d’identifiants, ajout d’une approche ZTNA et amélioration de la traçabilité.
VaultysHub constitue donc une nouvelle génération de produit, née de l’évolution de SmartLink. Il en conserve les fondations technologiques et l’expérience acquise, mais adopte une structure, une architecture de sécurité et une expérience entièrement repensées.
La nouvelle version sera disponible à partir du 9 septembre 2026, après un déploiement la veille au soir, sans interruption de service.
Pourquoi SmartLink devient VaultysHub
Le nom SmartLink correspondait parfaitement à la première mission du produit : créer un lien simple et sécurisé entre une identité et une application.
Mais le produit a grandi.
Il ne se contente plus de connecter un utilisateur. Il permet désormais de gérer les identités, les applications, les droits, les appareils, les mots de passe, le provisioning, le Shadow IT, la conformité et les preuves d’audit.
Autrement dit, SmartLink était devenu une véritable tour de contrôle, tout en conservant le nom d’une seule de ses premières fonctions.
Le mot Hub reflète mieux sa nouvelle place dans le système d’information : un point central depuis lequel l’organisation peut comprendre, gouverner et sécuriser ses accès, sans concentrer tous les secrets qui permettraient d’usurper les identités.
| Avec SmartLink | Avec VaultysHub |
|---|---|
| Une perception principalement liée à la connexion et au passwordless | Une plateforme complète de gestion des identités, des accès et de la sécurité |
| De nombreuses fonctionnalités réunies dans un même ensemble | Une offre structurée autour d’un Hub et de six modules clairement identifiés |
| Une lecture parfois complexe de la valeur du produit | Une réponse visible pour chaque besoin métier ou de sécurité |
| Un outil qui protégeait les accès | Un centre de contrôle qui protège, explique, alerte et apporte les preuves |
En une phrase
VaultysHub donne aux entreprises un seul espace pour savoir qui accède à quoi, depuis quel environnement, avec quel niveau de confiance et sous quelle autorisation.
Un Hub, six modules, une seule politique de sécurité
VaultysHub devient le socle commun de la plateforme. Il centralise le pilotage, les politiques, les droits, les applications, les alertes et les preuves d’audit.
Autour de ce socle, l’offre est organisée en six modules. L’objectif n’est pas d’empiler des fonctions supplémentaires, mais de rendre chaque besoin immédiatement compréhensible.
| Module | Problème traité | Ce qu’il apporte |
|---|---|---|
| AntiPhishing | Les mots de passe et codes peuvent être volés, copiés ou saisis sur un faux site. | Une authentification liée à l’identité et à l’appareil, fondée sur des preuves cryptographiques et une approche passwordless lorsque l’application le permet. |
| Bastion | Un accès technique ou sensible peut ouvrir un périmètre beaucoup trop large. | Un contrôle plus fin des accès aux ressources critiques, associé au ZTNA, au moindre privilège et à une traçabilité systématique. |
| Conformité | Les preuves sont dispersées et les audits demandent beaucoup de travail manuel. | Des rapports archivés, un journal d’audit structuré, des revues d’accès et des éléments partageables avec les auditeurs ou responsables conformité. |
| Intégration | L’IAM reste isolé du reste du système d’information. | Des connexions avec les outils existants grâce au SCIM, aux API, aux webhooks et à l’export des événements vers un SIEM. |
| MDP | Certaines applications reposent encore sur des mots de passe qu’il faut protéger et gouverner. | Un coffre unifié, le partage contrôlé, l’identification des mots de passe faibles et des actions de changement directement adressées aux utilisateurs. |
| Shadow IT | Des applications sont utilisées sans validation, parfois avec des comptes inconnus de l’IT. | La détection des services non référencés, leur analyse et trois décisions claires : autoriser, blacklister ou ignorer. |
Cette organisation permet de commencer par le risque le plus urgent, puis d’étendre progressivement la couverture, tout en conservant une seule logique d’identité, de politique et d’audit.
Une architecture renforcée contre les attaques liées à l’identité
Le rebranding était l’occasion de rendre l’offre plus claire. Il était aussi l’occasion de renforcer le produit sur le fond.
Aujourd’hui, l’identité est devenue l’un des principaux périmètres de sécurité de l’entreprise. Lorsqu’un attaquant récupère un identifiant, un mot de passe, un cookie de session ou une clé d’accès trop permissive, il n’a plus nécessairement besoin de « casser » l’infrastructure : il peut simplement se présenter comme un utilisateur légitime.
VaultysHub répond à ce problème selon trois principes.
1. Supprimer les SPOF liés à la preuve d’identité
Un SPOF (Single Point of Failure) est un composant unique dont la défaillance peut bloquer toute une chaîne. Dans une architecture d’identité traditionnelle, le même référentiel central peut aussi regrouper les comptes, les secrets et les éléments nécessaires à leur vérification. Il devient alors à la fois un point de dépendance et une cible extrêmement rentable : une seule compromission peut exposer un grand nombre d’identités.
VaultysHub sépare la gouvernance centralisée de la preuve d’identité.
Le Hub centralise ce que l’entreprise doit piloter :
- les utilisateurs et les applications ;
- les rôles et les droits ;
- les politiques de sécurité ;
- les alertes et les actions à traiter ;
- les journaux et les preuves d’audit.
En revanche, il n’a pas vocation à devenir une base centrale contenant toutes les clés privées permettant d’usurper les utilisateurs.
L’idée est simple : centraliser le contrôle, pas les secrets d’usurpation.
VaultysHub est conçu pour supprimer les SPOF liés à la preuve d’identité et réduire le risque qu’un seul composant compromis permette de reproduire en masse les identités de l’organisation.
2. Réduire le vol et la réutilisation des identifiants
Un mot de passe est un secret transmissible. Il peut être demandé sur un faux site, intercepté, partagé ou réutilisé.
Avec une identité cryptographique, l’utilisateur n’envoie pas son secret au service. Il prouve qu’il contrôle la clé associée à son identité, sans la transmettre. Cette logique permet de réduire fortement la surface d’attaque liée au phishing et au credential stuffing.
Toutes les applications ne sont cependant pas encore compatibles avec le passwordless. Le module MDP reste donc essentiel pour protéger, partager et gouverner les identifiants encore nécessaires pendant cette transition.
VaultysHub ne prétend pas que les mots de passe ont déjà disparu partout. Il permet de les supprimer lorsque c’est possible et de mieux les contrôler lorsqu’ils restent indispensables.
3. Ajouter une approche ZTNA
Le ZTNA, ou Zero Trust Network Access, applique à l’accès réseau les principes du Zero Trust définis notamment par le NIST : un utilisateur authentifié ne doit pas recevoir un accès implicite à tout un réseau.
Chaque accès doit être accordé à une ressource précise, selon l’identité, l’appareil, la politique applicable et les droits réellement nécessaires.
Avec VaultysHub, la logique devient :
- identifier la personne, la machine ou le service ;
- vérifier les conditions d’accès ;
- ouvrir uniquement la ressource autorisée ;
- tracer l’action réalisée ;
- réévaluer ou révoquer l’accès lorsque le contexte change.
Zero Trust ne signifie pas demander dix validations à chaque clic.
Cela signifie ne jamais transformer une authentification réussie en passe-partout permanent pour le système d’information.
Une plateforme qui ne se contente plus de protéger : elle explique
Une sécurité invisible peut rapidement devenir une sécurité impossible à piloter.
La nouvelle version de VaultysHub renforce donc fortement la visibilité. Le but n’est plus seulement d’empêcher un accès illégitime, mais de permettre aux équipes de comprendre ce qui se passe et d’agir avant qu’un écart ne devienne un incident.
Un tableau de bord orienté vers l’action
Le tableau de bord est désormais organisé autour de cinq vues : Vue d’ensemble, Utilisateurs, Applications, Accès et Sécurité.
Il ne se limite plus à afficher des volumes. Il présente les évolutions dans le temps, les quotas, les tendances et surtout les éléments qui demandent une intervention.
Le panneau « Points d’attention » fait remonter les situations prioritaires :
- licence proche de l’expiration ;
- quota presque atteint ;
- appareil en attente d’approbation ;
- utilisateur sans accès ;
- mot de passe faible ;
- application Shadow IT à examiner ;
- dossier incomplet.
Chaque élément conduit directement à l’écran permettant de le corriger. Le tableau de bord ne dit donc plus seulement ce qui existe : il indique ce qui mérite votre attention et comment agir.
Un journal d’audit conçu comme une preuve
VaultysHub trace désormais 54 types d’événements, structurés par catégorie, gravité, acteur et entités concernées.
Le journal peut être recherché, filtré, partagé par URL et exporté vers un SIEM grâce au webhook audit.event. Les libellés importants sont conservés au moment de l’écriture afin qu’un utilisateur supprimé reste identifiable dans l’historique.
Un centre d’actions et de notifications unique
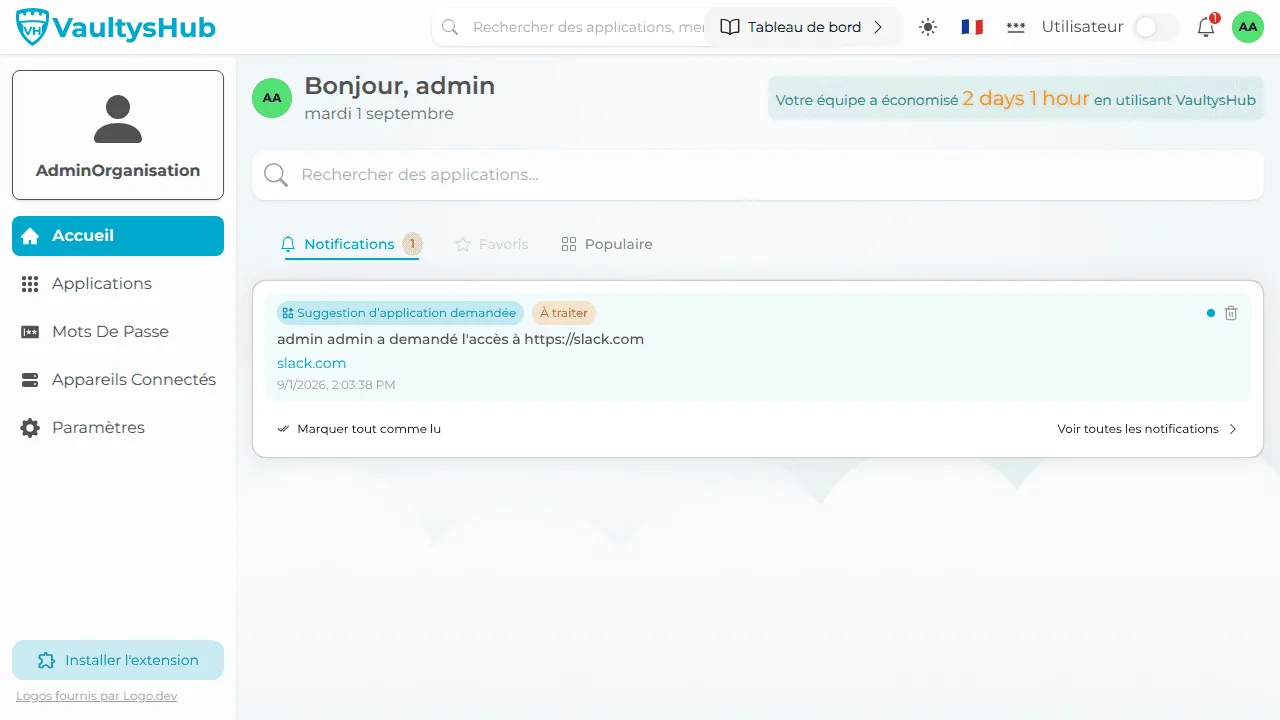
Les alertes, demandes d’approbation, opérations de provisioning et éléments à examiner ne sont plus dispersés entre plusieurs écrans.
VaultysHub les regroupe dans un centre d’actions et de notifications accessible depuis la barre de navigation.
Chaque personne peut choisir ce qu’elle souhaite recevoir dans l’application ou par e-mail. Les administrateurs disposent d’un onglet « À traiter » pour agir directement sur les demandes, avec une trace de la personne qui les a prises en charge et du moment où l’action a été réalisée.
L’objectif est volontairement simple : ne plus devoir chercher l’information importante dans la plateforme.
Ce que VaultysHub change pour les utilisateurs
La sécurité n’est efficace que si les personnes peuvent l’utiliser sans chercher à la contourner. La nouvelle expérience utilisateur a donc été pensée pour réduire les ambiguïtés et les frictions.
Une connexion plus claire
Le nom et l’icône de l’organisation s’affichent avant même la connexion. Les liens de réinitialisation et d’appareil temporaire expliquent désormais clairement ce qui va se passer, étape par étape.
Un seul QR code est présenté par défaut. La mise à jour de la brique d’identité améliore également la connexion des portefeuilles associés à une passkey ou à une clé FIDO.
Un coffre-fort unifié
Le coffre personnel disparaît au profit de deux espaces simples : Coffre et Partagés avec moi.
Les identifiants liés à une application non approuvée sont isolés et clairement signalés. L’utilisateur distingue donc plus facilement :
- les accès reconnus par l’organisation ;
- les identifiants qui lui ont été partagés ;
- les applications relevant potentiellement du Shadow IT ;
- les comptes ou mots de passe qui doivent être régularisés.
Une page d’accueil réellement utile
La page d’accueil permet de rechercher une application, de créer des favoris, de retrouver les applications populaires et de partager un lien court vers un service.
La détection de l’extension a également été corrigée pour ne plus demander son installation lorsqu’elle est déjà présente.
Un journal d’activité personnel
Chaque utilisateur peut consulter les événements qui concernent son propre compte : connexions, appareils et accès accordés ou retirés.
Les champs sensibles sont retirés côté serveur. L’utilisateur gagne ainsi en transparence sans obtenir une visibilité qui dépasserait son périmètre.
Pour l’utilisateur, VaultysHub doit se faire oublier quand tout va bien et devenir immédiatement compréhensible lorsqu’une action est nécessaire.
Ce que VaultysHub change pour les administrateurs
Pour les équipes IT, RSSI et conformité, la valeur de VaultysHub tient dans la capacité à relier les informations et à agir sans multiplier les outils ou les exports manuels.
La conformité devient continue
Un espace dédié regroupe les rapports, la force des mots de passe et le journal d’audit.
Le premier jour de chaque mois, VaultysHub fige automatiquement les rapports du mois précédent pour les organisations, notamment les rapports CISO, CTO et ISO 27001 liés au contrôle d’accès. Ces rapports peuvent être conservés pendant trois ans et envoyés automatiquement à un auditeur, un DPO ou une boîte partagée, même si le destinataire ne possède pas de compte sur la plateforme.
Les pages publiques de rapport disposent d’un lien valable 30 jours, et chaque partage laisse une trace d’audit.
La revue des accès devient actionnable
Une seule page regroupe trois écarts fréquents :
- les personnes qui ne possèdent aucun accès ;
- les applications que personne ne peut ouvrir ;
- les dossiers vides.
Les corrections peuvent être réalisées sans quitter la page. Une fois un problème réglé, la catégorie passe au vert et se replie afin de laisser la priorité à ce qui reste à traiter.
Le Shadow IT devient gouvernable
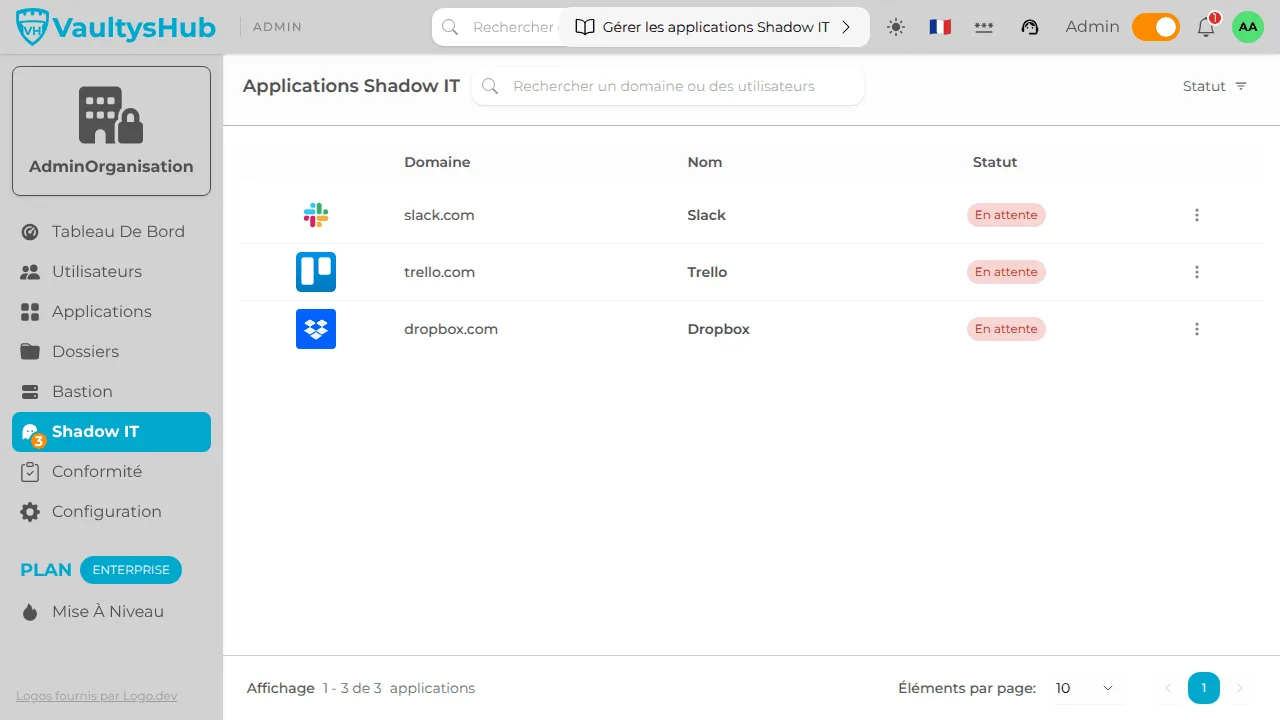
Chaque application détectée dispose maintenant d’une véritable page de détail regroupant ses événements, comptes, mots de passe, domaines et informations générales.
L’administrateur peut ensuite prendre une décision explicite : autoriser, blacklister, ignorer ou restaurer.
La détection ne reste donc plus un simple constat. Elle entre dans un processus de gouvernance traçable.
L’information devient accessible partout
La recherche globale ⌘K ou Ctrl K permet de retrouver rapidement une application, un membre, un dossier, un appareil, un élément de Shadow IT ou un événement d’audit.
Des notes internes peuvent être ajoutées sur les applications, les membres et les dossiers pour expliquer une exception ou préparer une prochaine revue. Elles restent invisibles pour les utilisateurs finaux et chaque modification est auditée.
Les administrateurs peuvent également ajouter rapidement un utilisateur ou une application sans relancer l’assistant complet. L’ensemble de l’interface a été harmonisé afin que les tableaux, filtres, pages de détail et actions suivent les mêmes règles.
Une plateforme qui s’adapte aussi à votre organisation
VaultysHub peut afficher l’icône de l’organisation sur l’écran de connexion et dans la barre latérale, ainsi qu’une image de fond personnalisée sur la page d’accueil des collaborateurs.
Ce point peut sembler purement visuel, mais il répond à un enjeu de confiance : l’utilisateur doit reconnaître immédiatement l’environnement dans lequel il s’authentifie.
Dans un contexte où les attaques de phishing copient de mieux en mieux les interfaces légitimes, la cohérence visuelle ne remplace pas la cryptographie, mais elle contribue à rendre les parcours anormaux plus faciles à identifier.
Ce que les intégrateurs doivent anticiper
Le passage à VaultysHub s’accompagne de quelques changements techniques importants.
À vérifier avant la mise à jour
- Les anciens webhooks
eventetticket.createdsont remplacés paraudit.event.- Plusieurs routes historiques liées aux logs, messages et statistiques sont supprimées ou déplacées.
- Le journal d’audit et les notifications sont conservés 30 jours dans VaultysHub ; les besoins d’archivage plus longs doivent passer par le SIEM.
- Les statistiques agrégées et les rapports archivés sont conservés trois ans.
- Les tâches de notification, de reporting et d’audit reposent sur le service d’ordonnancement, qui doit être correctement supervisé.
VaultysHub : plus qu’un nouveau nom, une nouvelle lecture de la sécurité
Avec VaultysHub, nous ne voulions pas simplement remplacer le logo SmartLink dans l’interface.
Nous voulions rendre le produit plus facile à comprendre, clarifier les différentes réponses qu’il apporte et renforcer l’architecture face aux attaques qui ciblent aujourd’hui les identités.
VaultysHub réunit désormais dans une même plateforme :
- la gestion des identités et des accès ;
- la protection contre le phishing et le vol d’identifiants ;
- une approche ZTNA pour limiter chaque accès au strict nécessaire ;
- la gestion des mots de passe qui ne peuvent pas encore être supprimés ;
- la détection et la gouvernance du Shadow IT ;
- la conformité, les rapports et les preuves d’audit ;
- les intégrations nécessaires au système d’information existant.
Un bon Hub ne se contente pas d’ouvrir la porte. Il sait qui entre, vers quelle ressource, sous quelle autorisation et ce qui se passe ensuite.
VaultysHub sera disponible à partir du 9 septembre 2026, sans interruption de service lors du déploiement.
Reprenez le contrôle de vos identités et de vos accès
Découvrir VaultysHub et ses différents modules.
Vous souhaitez évaluer votre architecture IAM, réduire les risques liés aux identifiants ou mieux contrôler votre Shadow IT ? Échangez avec l’équipe Vaultys.