
Vaultys dans Point Éco Alsace : reprendre le contrôle de nos identités numériques
Une page entière pour parler d'un problème qui se cache derrière une grande partie des incidents cyber : l'identité. Dans son numéro 81 de mai-juin 2026, le magazine Point Éco Alsace consacre un entretien à Jean Williamson, cofondateur de Vaultys. L'article revient sur les limites du mot de passe, la fragilité des bases d'identités centralisées et le choix de Vaultys : une identité cryptographique, passwordless et contrôlée par son détenteur.
Point Éco Alsace donne la parole à Vaultys
Intitulé « Vaultys : reprenez le contrôle de vos identités numériques », l'entretien a été réalisé par Silvia Bosnea pour le média de la CCI Alsace Eurométropole. Il est publié dans la rubrique Numérique et présente Vaultys depuis Haguenau, au cœur de l'écosystème alsacien.
Cette mise en lumière dépasse la reconnaissance médiatique. Elle donne de la place à une question devenue stratégique pour les PME comme pour les grands groupes : qui contrôle réellement les identités qui ouvrent les portes du système d'information ?
Car derrière une attaque spectaculaire se trouve souvent un mécanisme beaucoup plus banal : un mot de passe réutilisé, une session volée, un compte oublié ou un référentiel d'identités devenu une cible de très grande valeur.
Le problème n'est pas seulement le mot de passe : c'est aussi l'endroit où l'on concentre la confiance
Le premier constat développé dans l'interview est architectural. Dans de nombreuses organisations, les identifiants, les secrets d'authentification et une grande partie de la confiance sont regroupés autour d'un même annuaire ou fournisseur d'identité. Cette centralisation facilite l'administration, mais elle concentre aussi le risque : compromettre le bon point peut ouvrir un périmètre très large.
Les couches de détection, les politiques conditionnelles et le MFA réduisent réellement certaines attaques. Ils restent utiles. Mais ils ne suppriment ni les secrets réutilisables, ni les sessions exploitables, ni la valeur de la base centrale pour un attaquant. Le MFA est un contrôle ; à lui seul, il ne constitue pas une architecture complète de souveraineté et de gouvernance des identités.
« Ajouter des verrous supplémentaires ne suffit pas si l'objet de convoitise reste le même. »
Jean Williamson, entretien publié par Point Éco Alsace
Idée clé. Renforcer un point central peut être nécessaire. Réduire la quantité de secrets concentrés et transférables change, lui, la structure même de la cible.
Passer d'un secret partagé à une preuve cryptographique
L'approche présentée par Vaultys consiste à attribuer à chaque utilisateur une identité numérique unique, liée à une paire de clés cryptographiques et conservée sur son ou ses appareils. L'authentification ne repose plus sur un secret réutilisable que l'utilisateur saisit et dont le service doit conserver un vérificateur ou déléguer la validation à un fournisseur central.
Lors de la connexion, l'enjeu n'est plus de répondre à la question « quel mot de passe connaissez-vous ? », mais de prouver cryptographiquement « contrôlez-vous bien la clé associée à cette identité ? ». La clé privée n'est pas transmise au service ; elle sert à produire une preuve vérifiable pour l'échange concerné.
Cette logique pair-à-pair constitue le socle de VaultysHub. La plateforme conserve une console commune pour gérer les applications, les droits, l'onboarding, l'offboarding, le Shadow IT et la traçabilité. Pour les accès compatibles avec l'authentification cryptographique, elle n'a pas besoin de concentrer les mots de passe des utilisateurs dans une base d'identités centrale.
La distinction qui change tout. Vaultys centralise la gouvernance et la visibilité dont l'entreprise a besoin ; l'identité et la preuve d'authentification restent décentralisées. Gouverner depuis un même endroit ne signifie donc pas concentrer tous les secrets au même endroit.
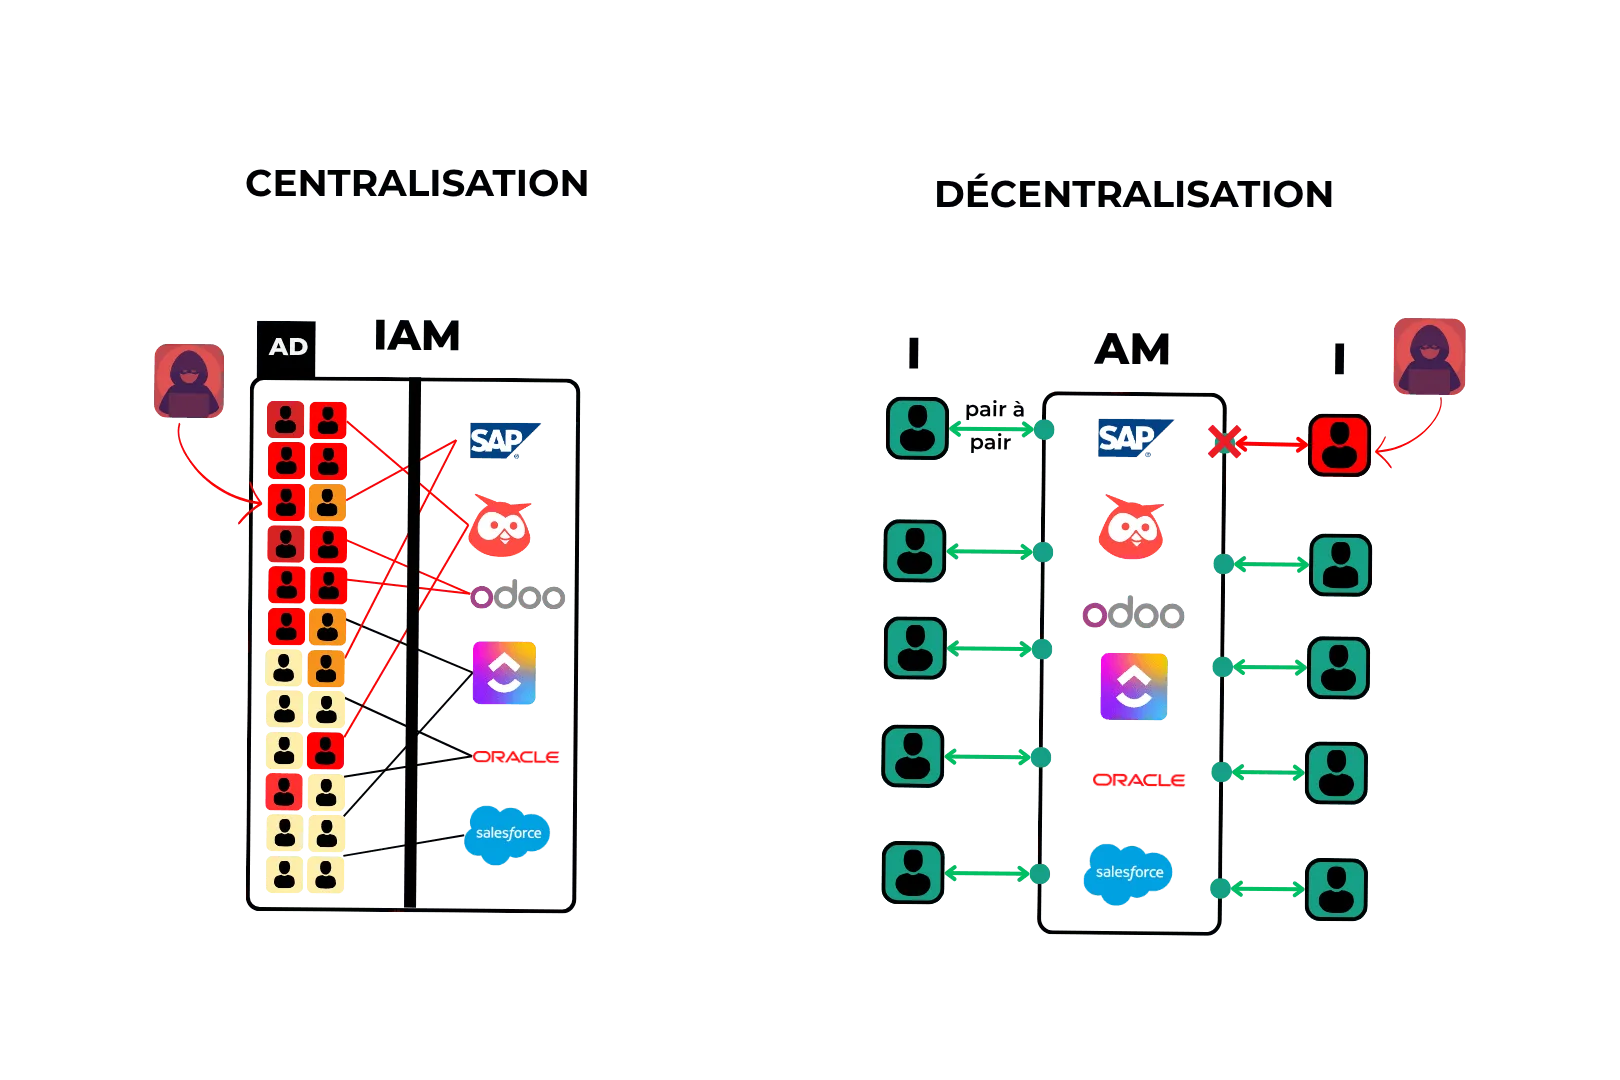
Centralisation VS décentralisation
Simple, sûr et souverain : trois principes, pas trois slogans
Jean Williamson résume la philosophie de Vaultys autour de trois principes. Ils prennent tout leur sens lorsqu'on les traduit concrètement dans le fonctionnement d'une organisation :
- Simple pour l'utilisateur. Moins de mots de passe à créer, mémoriser, partager, réinitialiser ou saisir. La sécurité ne dépend plus d'une discipline humaine parfaite à chaque connexion.
- Plus sûr face aux attaques d'identifiants. La preuve repose sur le contrôle d'une clé cryptographique plutôt que sur la présentation d'un secret copiable. L'absence de base centrale de mots de passe réduit notamment le potentiel d'un vol massif d'identifiants.
- Souverain par le contrôle. La souveraineté ne se limite pas au pays où un serveur est installé. Elle concerne aussi la maîtrise des identités, des clés, des politiques, des journaux, de la portabilité et de la capacité à ne pas dépendre irréversiblement d'un hyperscaler.
« Sûr » ne signifie évidemment pas invulnérable. La protection des terminaux, la récupération des clés, le moindre privilège et la surveillance restent indispensables. L'intérêt du modèle est de réduire la dépendance à un secret partagé et de limiter le rayon d'impact d'une compromission, pas de promettre la disparition magique du risque cyber.
Du post-quantique à la sécurisation des agents IA
La dernière partie de l'entretien se tourne vers les menaces futures. Jean Williamson y explique que les solutions Vaultys intègrent déjà une dimension post-quantique et rappelle le travail mené avec le Commissariat à l'énergie atomique et aux énergies alternatives sur la sécurisation et le contrôle des agents IA en entreprise.
Ce prolongement est logique. Un agent IA ne se contente plus de se connecter : il appelle des API, consulte des données, utilise des outils et déclenche des actions au nom d'une personne ou d'une organisation. Il doit donc disposer d'une identité vérifiable, de droits strictement limités, d'une chaîne de délégation traçable et d'un accès révocable à tout moment.
Cette vision se matérialise aujourd'hui avec VaultysClaw, le plan de contrôle de Vaultys pour attribuer une identité cryptographique aux agents, gouverner leurs permissions, tracer leurs actions et couper leurs accès lorsqu'ils sortent du cadre autorisé.
Même principe, nouveau périmètre. Qu'il s'agisse d'un collaborateur, d'une machine ou d'un agent IA, la question reste la même : qui agit, pour le compte de qui, avec quels droits, sur quelle ressource et pendant combien de temps ?
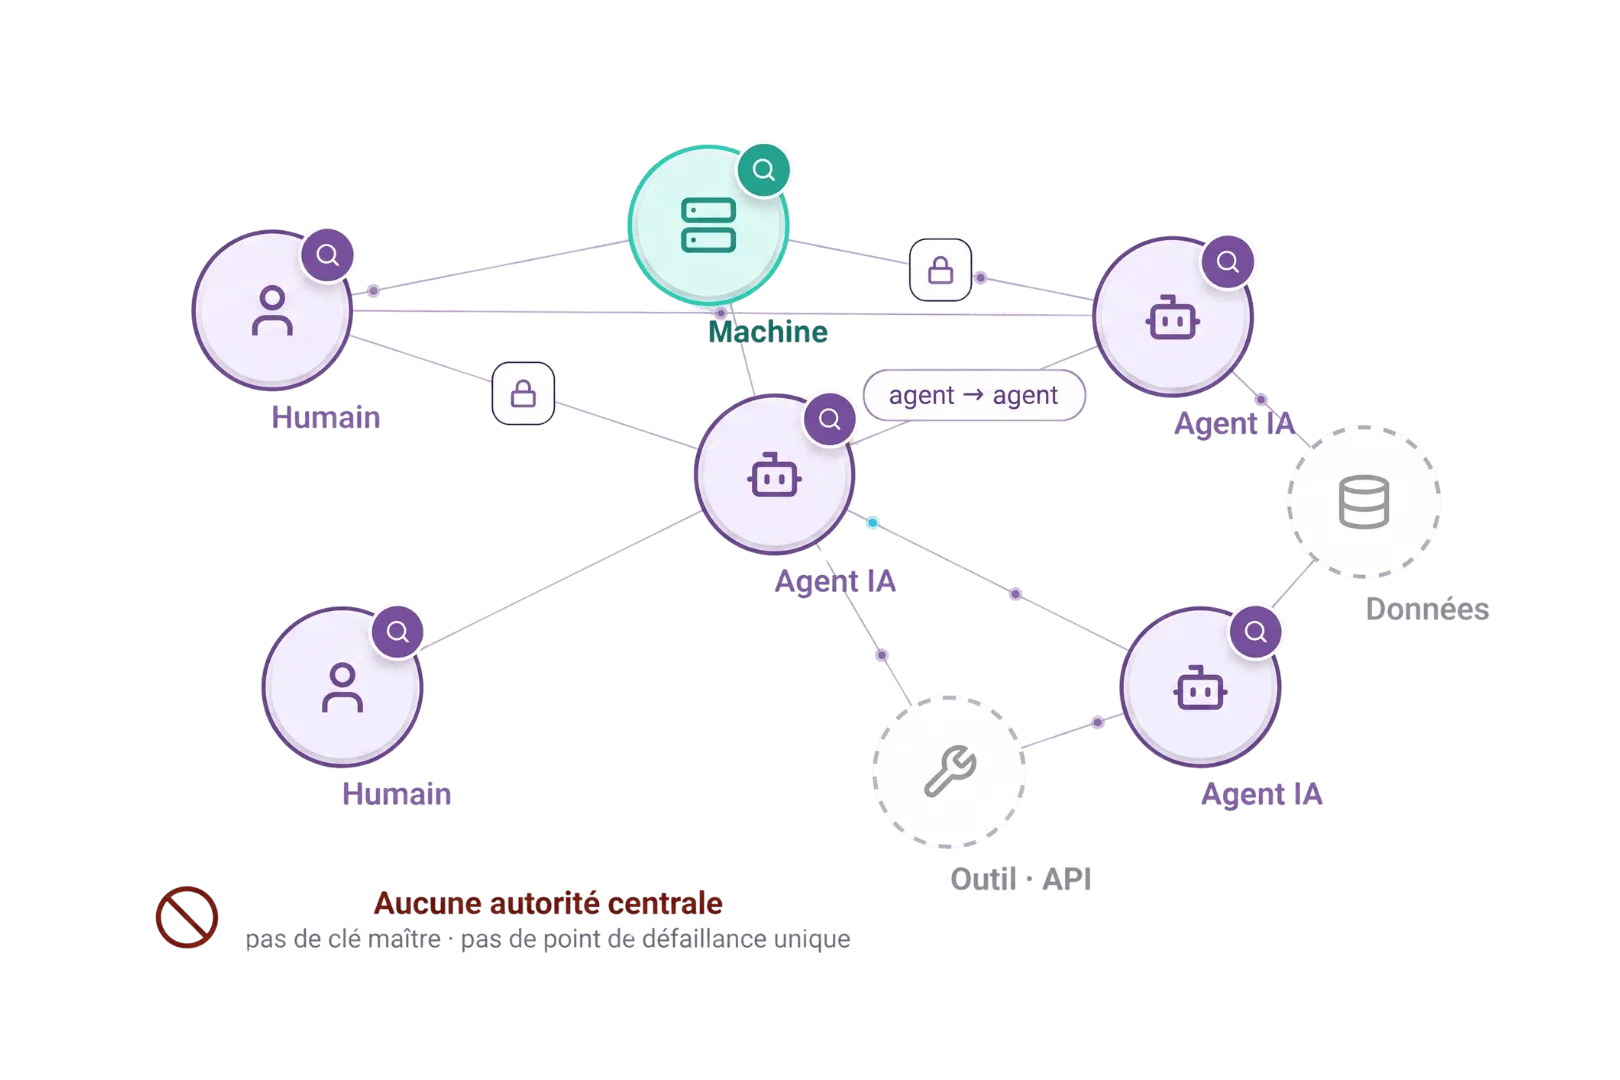
Schéma de l'architecture des agents IA
Une innovation alsacienne pensée pour dépasser les frontières régionales
Installée à Haguenau, Vaultys revendique un ancrage français et indépendant. L'entretien rappelle aussi le soutien de Bpifrance et d'Alsace Business Angels, qui a permis d'accélérer le développement de la technologie.
Être présent dans Point Éco Alsace, la vitrine économique de la CCI Alsace Eurométropole, compte donc à double titre : cette parution valorise une entreprise du territoire et place la souveraineté des identités numériques dans le débat économique régional.
Reprendre le contrôle de son identité numérique
« Vous n'êtes plus locataire d'un compte Mac ou Windows. Vous reprenez le contrôle de votre identité numérique. »
=====> Jean Williamson, Point Éco Alsace n° 81
Cette phrase résume l'ambition de Vaultys : faire de l'identité un actif contrôlé par son détenteur et gouverné par l'organisation, plutôt qu'un simple compte dépendant d'un fournisseur. Une identité utilisable pour authentifier un humain aujourd'hui, puis une machine ou un agent autonome demain.
Pour aller plus loin. Lire l'entretien complet dans Point Éco Alsace, consulter la publication LinkedIn, puis découvrir comment VaultysHub applique cette architecture à la gestion quotidienne des identités et des accès.