
PROTOCOLE WEB3 / P2P
Le protocole VaultysID permet à deux pairs, humains, machines ou services, de s’authentifier directement grâce à une preuve cryptographique.
Pas d’annuaire central à compromettre.
Pas de mot de passe à intercepter.
Pas de tiers de confiance imposé.
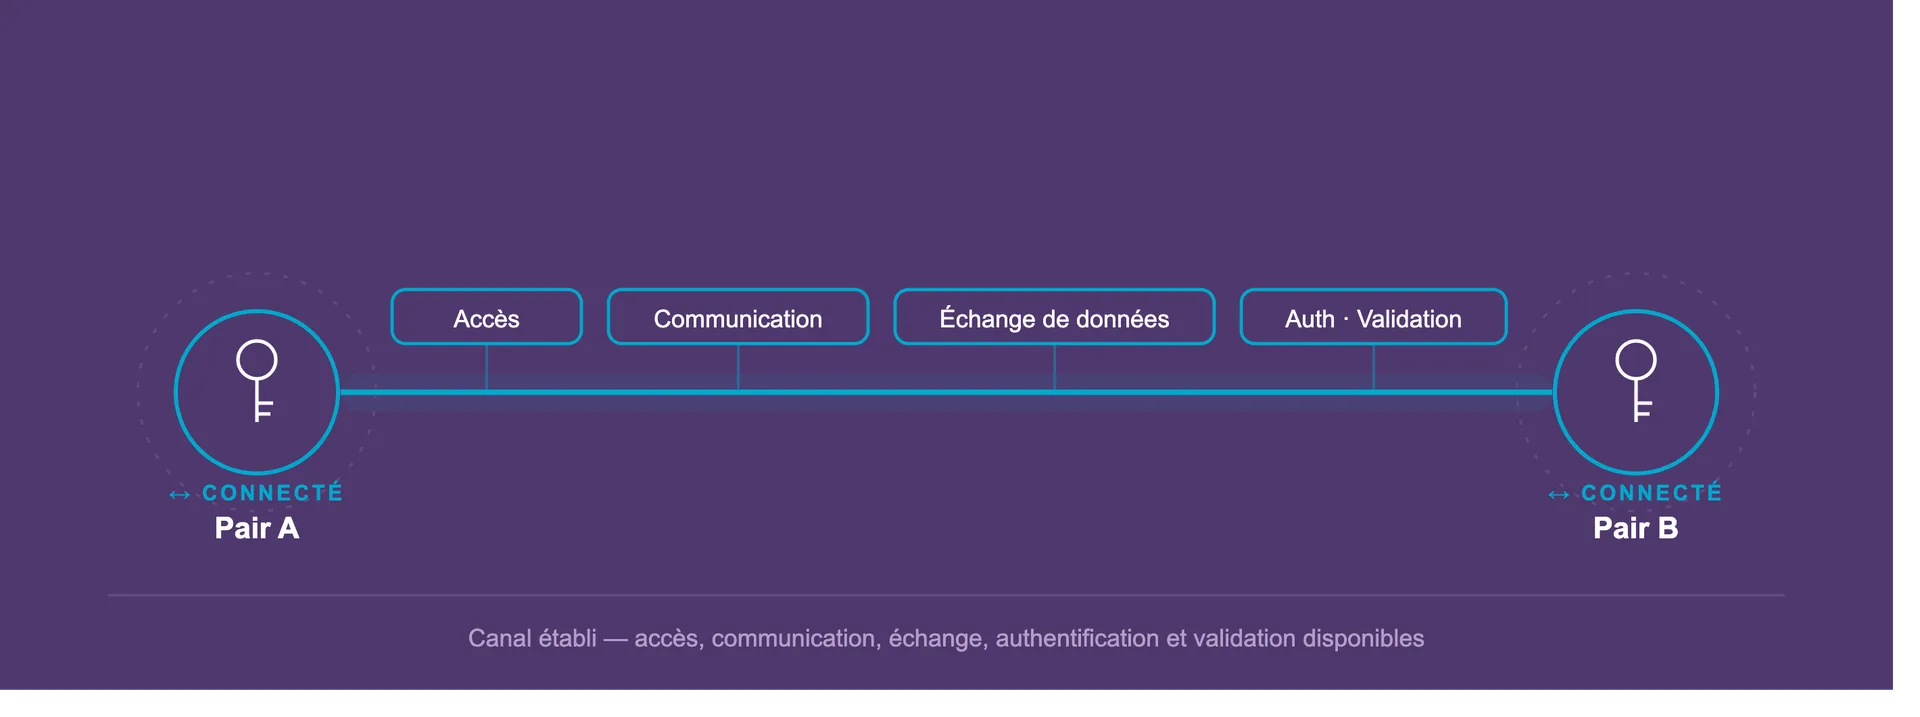
Chaque identité porte ses propres clés, vérifie son interlocuteur et établit une relation de confiance pair-à-pair.
La confiance ne vient plus d’un serveur. Elle vient de la preuve.
Dans une architecture classique, l’identité dépend d’un fournisseur central : un annuaire, un serveur d’authentification, une base d’utilisateurs ou un IdP.VaultysID inverse ce modèle.Chaque pair possède une identité cryptographique. Lorsqu’une connexion est demandée, les deux parties ne “demandent” pas à un serveur central qui elles sont. Elles le prouvent directement l’une à l’autre.Le protocole repose sur trois éléments simples :
Une identité cryptographique
Chaque pair possède des clés publiques et privées associées à son VaultysID.
Un échange pair-à-pair
Les identifiants et certificats sont échangés directement entre les deux interlocuteurs.
Une preuve de possession
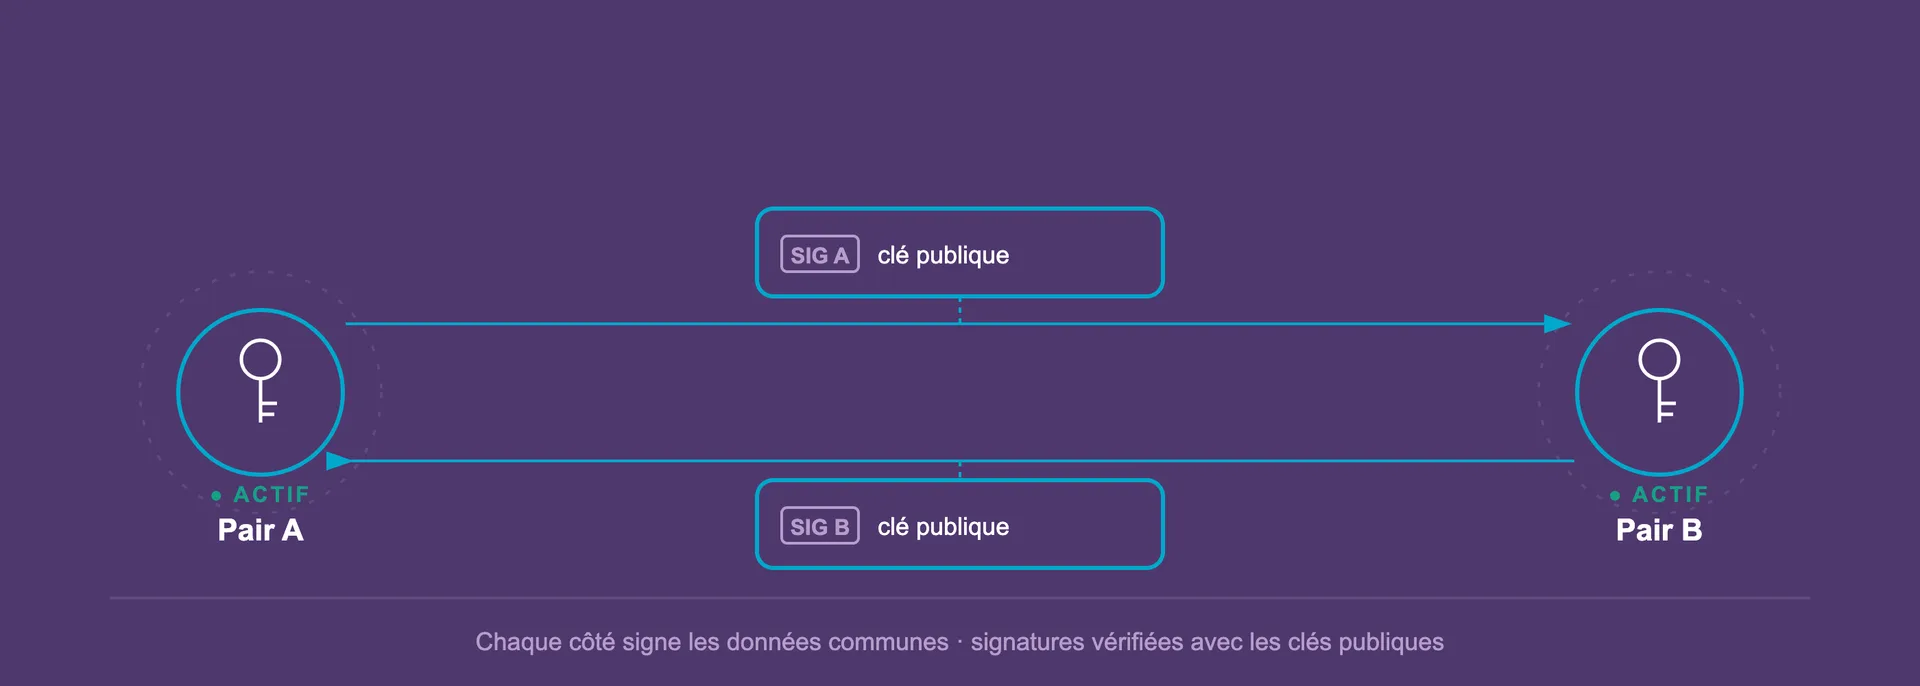
Chaque pair signe les données de l’échange pour prouver qu’il détient bien la clé privée correspondant à son identité.
Un protocole en deux temps.
Initial Handshake
La première rencontre entre deux pairs.
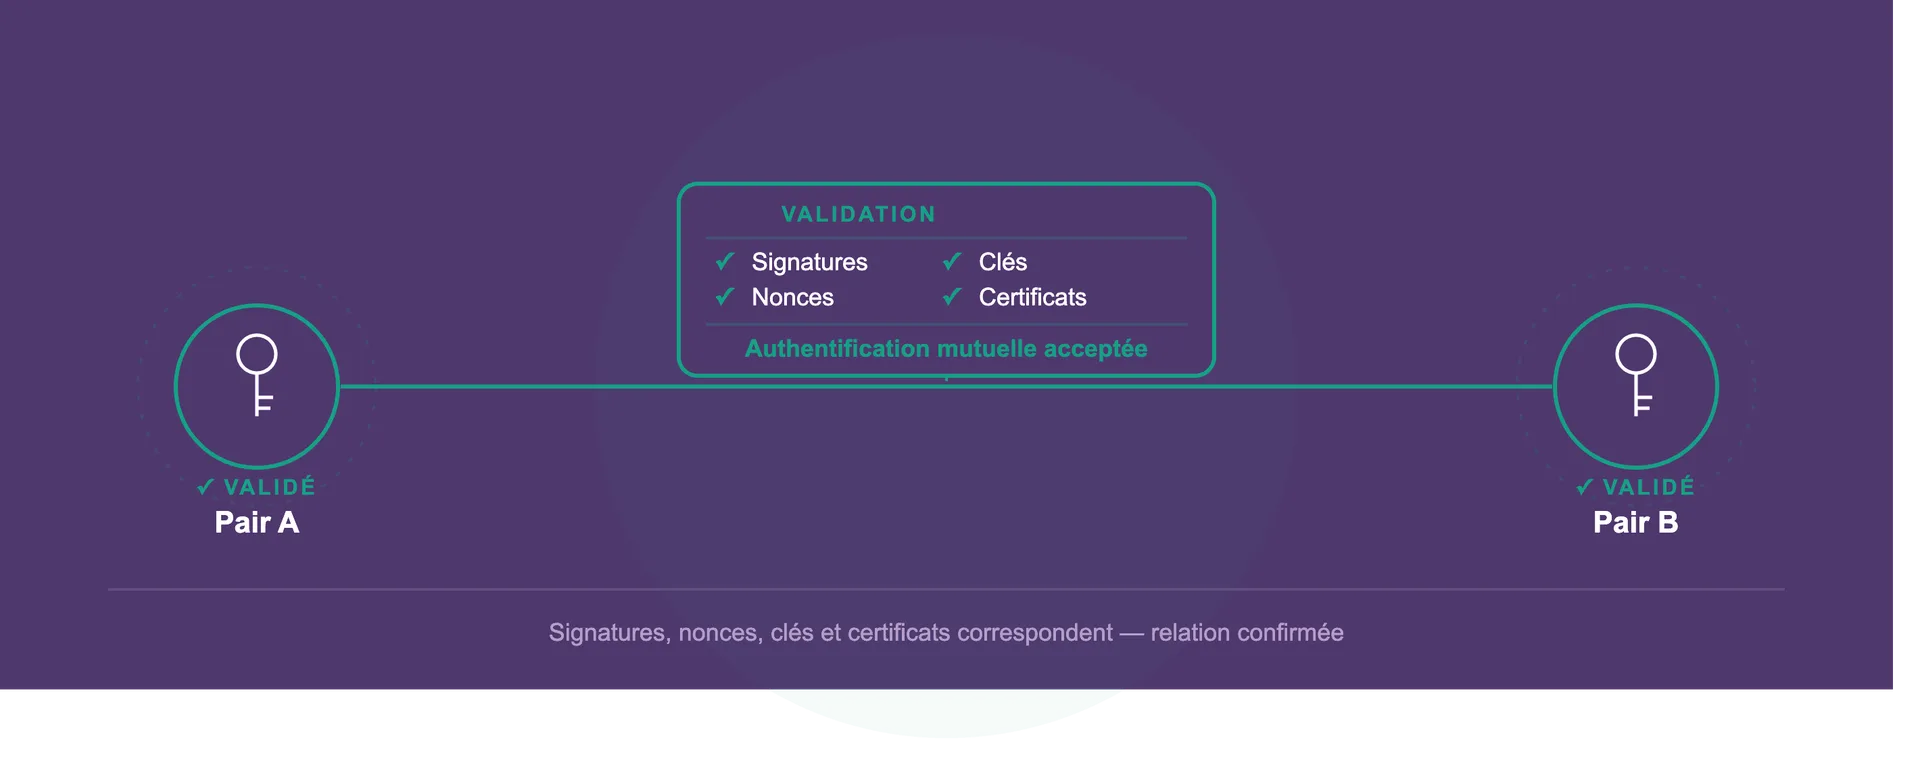
Lors de cette phase, les deux interlocuteurs échangent leurs identifiants, dont leurs clés publiques. Une fois l’échange validé, chaque pair enregistre l’identité de l’autre dans son annuaire personnel.
Objectif : créer une première relation de confiance entre deux identités.
Le protocole n’échange pas des secrets. Il échange des preuves.
Le protocole VaultysID s’appuie sur de la cryptographie à clé publique. Les données échangées ne servent pas à révéler un secret, mais à démontrer que chaque pair détient bien la clé privée associée à son identité.
Identifiants
Ils contiennent notamment les clés publiques du pair.
Nonces
Valeurs uniques générées pour rendre chaque interaction différente et limiter les attaques par rejeu.
Timestamp
Permet de dater l’échange et de réduire la fenêtre de validité d’un message.
Signatures
Chaque pair signe les données de l’échange pour prouver la possession de sa clé privée.
Certificats locaux
Après validation, les identités connues sont stockées dans l’annuaire personnel de chaque pair.
ALMOND indique que les nonces rendent l’interaction unique, que le timestamp limite les rejeux et que les signatures permettent à chaque interlocuteur de vérifier que l’autre pair détient bien la clé privée correspondant à l’identité échangée.
Un modèle d’identité décentralisée, sans autorité centrale.
Chez Vaultys, le Web3 n’est pas un slogan. C’est une architecture d’identité.
Le protocole ne repose pas sur une base centrale qui détient toutes les identités. Chaque utilisateur, appareil ou service peut porter sa propre identité cryptographique, vérifiable directement par les autres pairs.
Cette approche permet de construire des systèmes où la confiance est distribuée, où l’identité reste contrôlée par son détenteur, et où la compromission d’un serveur central ne suffit pas à compromettre l’ensemble des identités.
DID-based identity
Chaque pair peut être identifié par un identifiant décentralisé.
No central authority
La confiance ne dépend pas d’un fournisseur d’identité unique.
Pair-to-peer authentication
Les identités se vérifient directement entre elles.
User-controlled identity
L’identité est portée par l’utilisateur, l’équipement ou le service.
Passwordless by design
La preuve cryptographique remplace le mot de passe.
Vaultys présente VaultysID comme un système d’identité décentralisée avec DID, passkeys/FIDO2 et authentification passwordless.
De la demande d’accès à la confiance vérifiée.
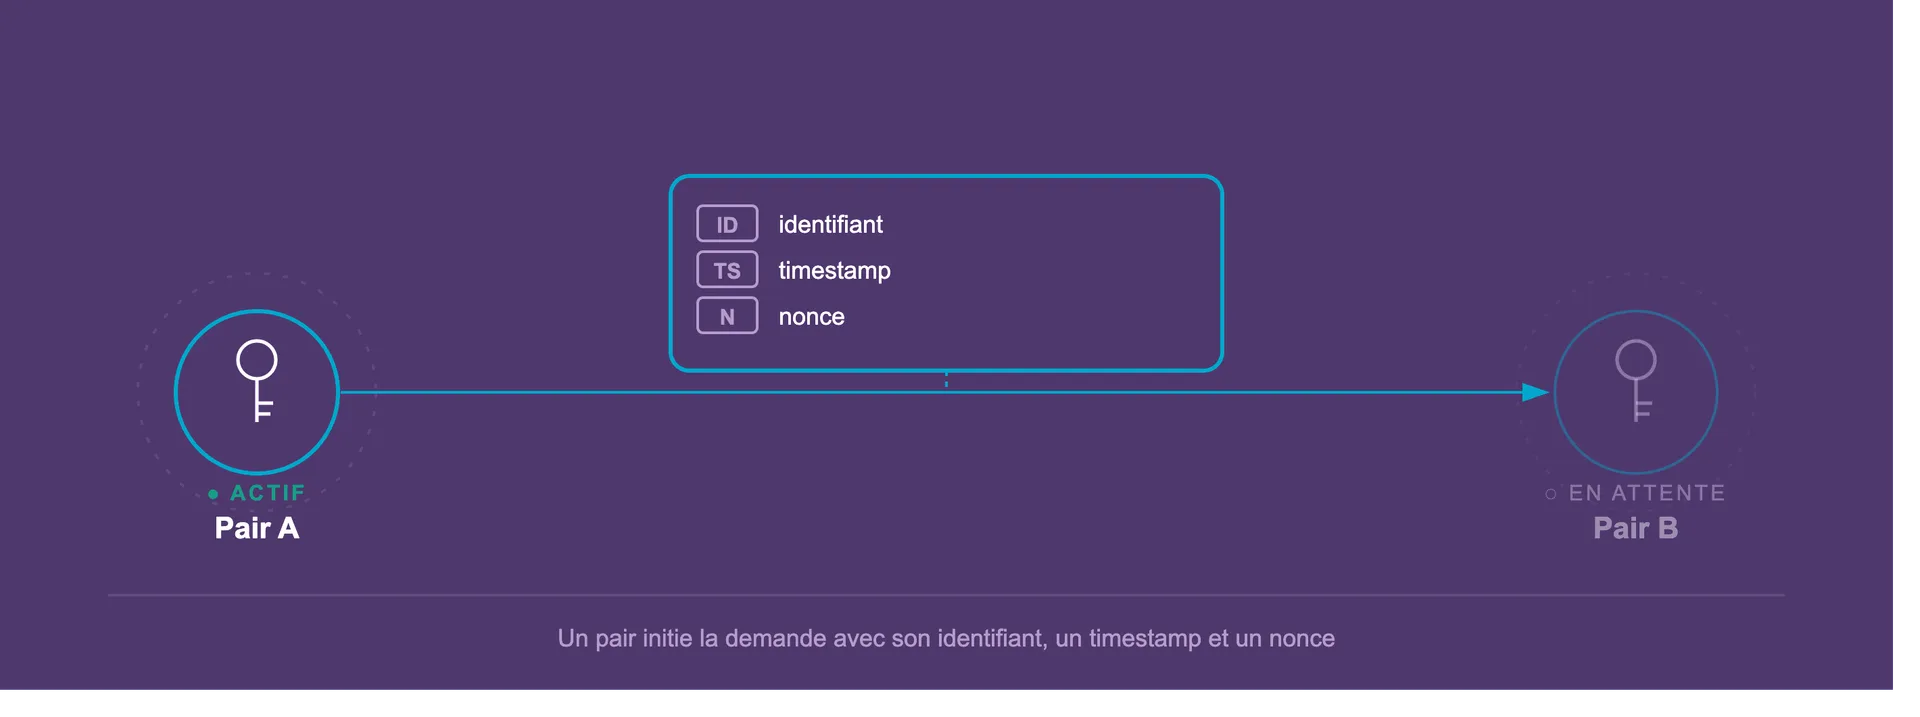
Le pair initialise la connexion
Un pair initie la demande avec son identifiant, un timestamp et un nonce.
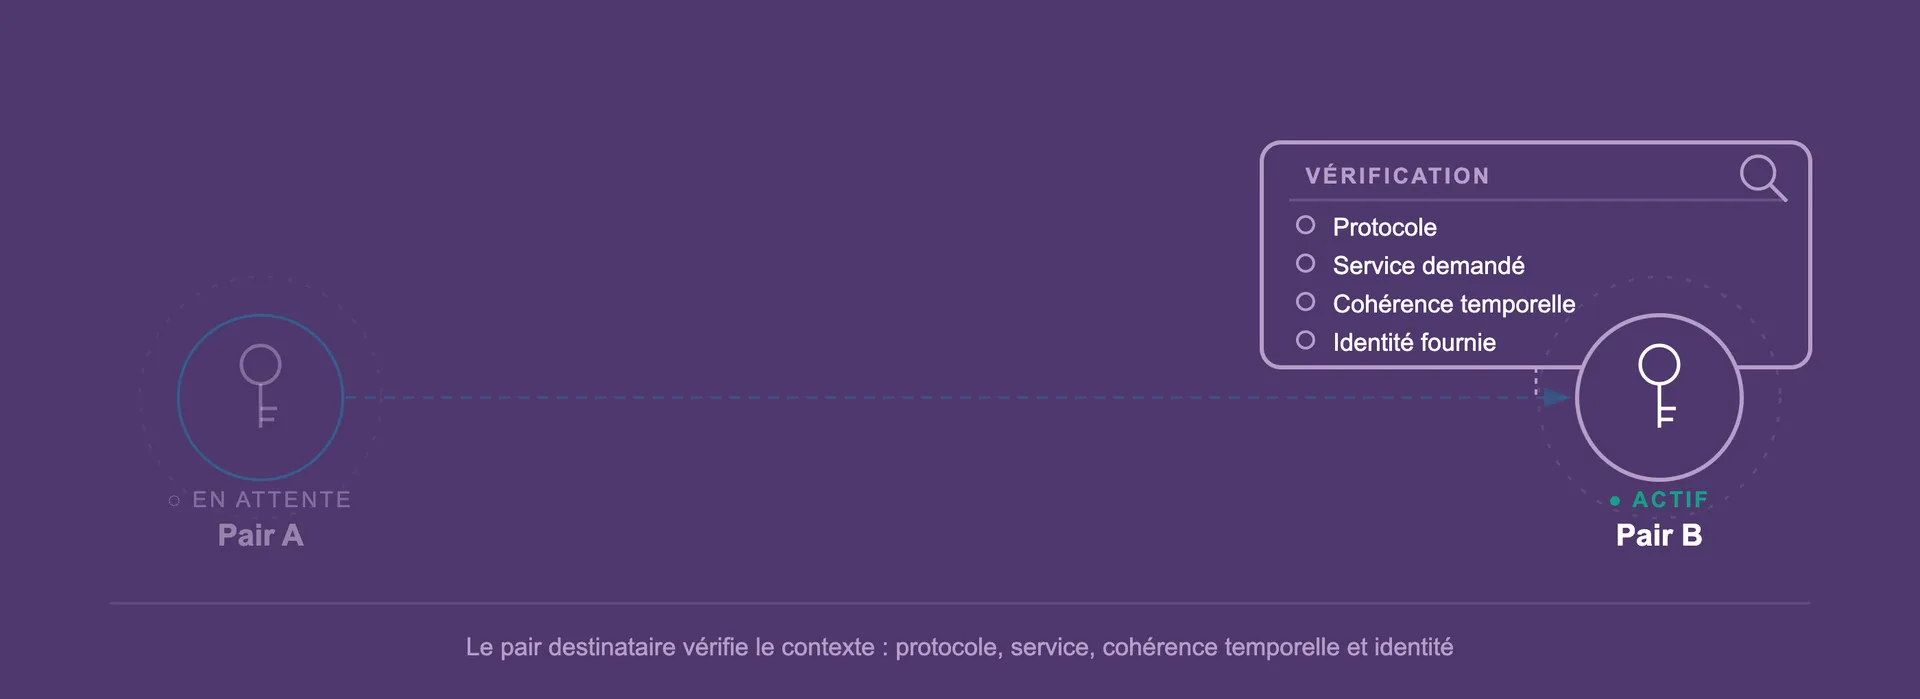
Une confiance locale, vérifiable et distribuée.
Dans TLS, la confiance repose généralement sur des autorités racines préétablies. Dans VaultysID, la confiance initiale est créée lors du premier échange entre deux pairs, puis conservée dans leurs annuaires personnels.
Ce modèle rapproche VaultysID d’un Web of Trust moderne : les identités ne sont pas uniquement validées par une autorité centrale, mais par des relations cryptographiques établies entre pairs.
Une authentification conçue pour résister au rejeu et à l’usurpation
Le protocole VaultysID sécurise chaque échange en s’appuyant sur des preuves cryptographiques plutôt que sur une confiance accordée à un tiers central. Chaque authentification repose sur un échange unique entre deux pairs, avec des nonces, un horodatage et des signatures qui permettent de vérifier l’identité réelle de l’interlocuteur.
Concrètement, un ancien message ne peut pas être rejoué dans un autre contexte, une identité ne peut pas être imitée sans sa clé privée, et toute modification des données échangées invalide immédiatement la vérification. Le résultat est simple : la confiance ne dépend plus d’un annuaire central, elle se construit directement entre les deux pairs, au moment de l’échange.
Une base technique pour des usages sensibles.
Le protocole Web3 / P2P de VaultysID peut servir de couche d’identité pour différents environnements :
Authentification d’un utilisateur
Connexion sans mot de passe à une application ou à un service.
Authentification machine-to-machine
Vérification cryptographique entre équipements, serveurs ou services.
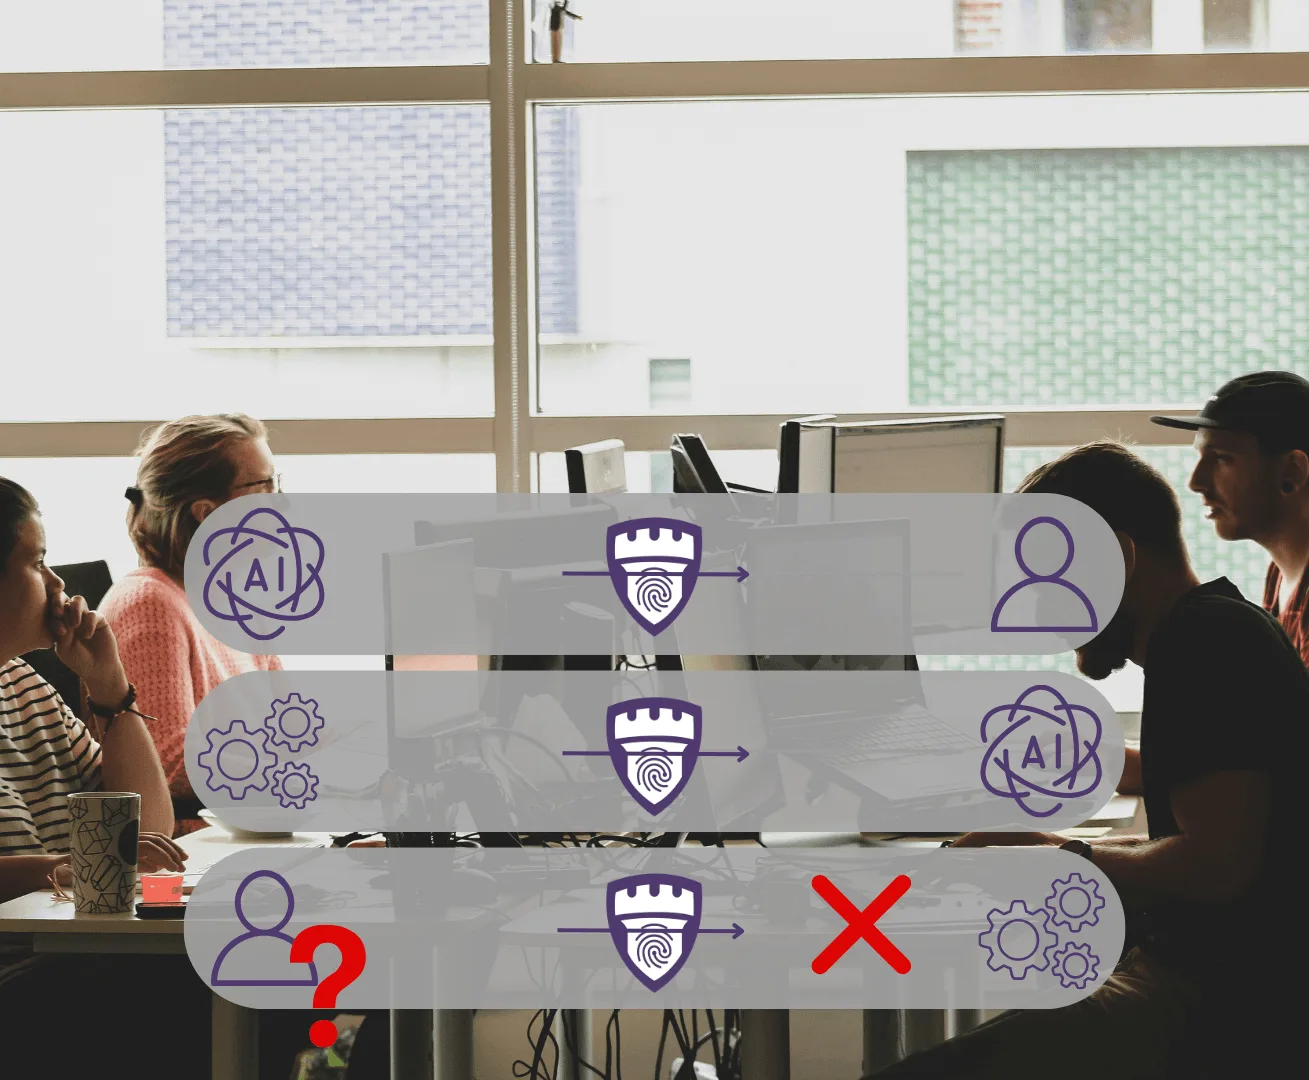
Authentification d’agents IA
Attribution d’une identité propre à un agent autonome pour vérifier qui agit, dans quel contexte, et avec quels droits.
Contrôle d’accès décentralisé
Validation de l’identité sans concentrer tous les secrets dans un annuaire central.
Relations de confiance pair-à-pair
Création de relations cryptographiques entre utilisateurs, appareils ou organisations.
Construisez sur une identité qui ne dépend pas d’un point central.
Le protocole VaultysID fournit une base d’authentification P2P pour créer des applications, services et infrastructures où chaque identité peut être vérifiée cryptographiquement, sans mot de passe et sans autorité centrale unique.